2020年9月安全公告
■文档声明 |
本文档归属权为广州谦益科技有限公司所有,文档中出现的任何文字叙述、文档格式、插图、照片、方法、过程等内容,除另有特别注明,受到有关产权及版权法保护。任何个人、机构未经广州谦益科技有限公司的书面授权许可,不得以任何方式复制或引用本文的任何片段。 |
■版本信息说明 | |||
时间 | 版本 | 内容 | 操作者 |
2020.9.02 | V0.9 | 编写 | 林展东 |
2020.9.03 | V1.0 | 审核 | 陈振华 |
安全公告 |
目 录
1. 漏洞统计及增长情况
2. 漏洞预警
3. 病毒预警
4. 厂商动态
5. 安全资讯
6. 参考来源
7. 服务与支持
1.漏洞统计及增长情况
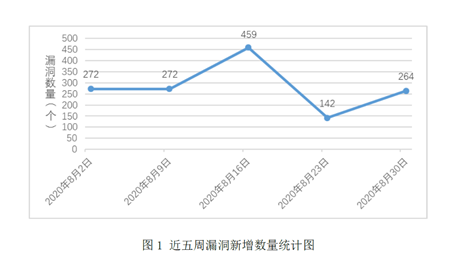
根据国家信息安全漏洞库(CNNVD)统计,在过去四周内新增安全漏洞共1137个,上周(至08月30日)CNNVD采集安全漏洞264个,与前周(142个)相比增加了85.92%。
漏洞增长概况
2.漏洞预警
漏洞是在硬件、软件、协议的具体实现或系统安全策略上存在的缺陷,从而可以使攻击者能够在未授权的情况下访问或破坏系统。经过整理分析,认为本月最具影响性的漏洞如下:
Apache HTTP Server 缓冲区错误漏洞
漏洞信息详情:
CVE ID: CVE-2020-11984
发布日期:2020-08-07
漏洞评估:超危
受影响系统:
All
漏洞描述:
Apache HTTP Server是美国阿帕奇软件(Apache Software)基金会的一款开源网页服务器。该服务器具有快速、可靠且可通过简单的API进行扩充的特点。
Apache HTTP Server 2.4.32版本至2.4.44版本中的mod_uwsgi存在缓冲区错误漏洞。攻击者可利用该漏洞获取信息并可能执行代码。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://httpd.apache.org/security/vulnerabilities_24.html#CVE-2020-9490
IBM WebSphere Application Server 注入漏洞
漏洞信息详情:
CVE ID: CVE-2020-4589
发布日期:2020-08-12
漏洞评估:超危
受影响系统:
应用服务器
漏洞描述:
IBM WebSphereApplication Server(WAS)是美国IBM公司的一款应用服务器产品。该产品是JavaEE和Web服务应用程序的平台,也是IBMWebSphere软件平台的基础。
IBM WebSphereApplication Server 7.0, 8.0, 8.5, 和 9.0 中存在注入漏洞。该漏洞源于用户输入构造命令、数据结构或记录的操作过程中,网络系统或产品缺乏对用户输入数据的正确验证,未过滤或未正确过滤掉其中的特殊元素,导致系统或产品产生解析或解释方式错误。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://www.ibm.com/support/pages/security-bulletin-websphere-application-server-vulnerable-remote-code-execution-vulnerability-cve-2020-4589
TCP 安全漏洞
漏洞信息详情:
CVE ID: CVE-2020-24055
发布日期:2020-08-21
漏洞评估:超危
受影响系统:
All
漏洞描述:
TCP(Transmission ControlProtocol,传输控制协议)是一种面向连接的、可靠的、基于字节流的传输层通信协议,由IETF的RFC 793定义。
Verint 5620PTZVerint_FW_0_42和Verint 4320 V4320_FW_0_23和V4320_FW_0_31 存在安全漏洞,该漏洞源于一个栈的缓冲区溢出。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://bugs.eclipse.org/bugs/show_bug.cgi?id=564984
Gradle 安全漏洞
漏洞信息详情:
CVEID:CVE-2020-15777
发布日期:2020-08-25
漏洞评估:超危
受影响系统:
服务器系统
漏洞描述:
Gradle是一套基于JVM的项目构建工具,它支持maven、Ivy仓库等。
Gradle Enterprise 中Maven的扩展插件1.6之前的版本存在安全漏洞,该漏洞源于数据在传输过程中使用了Java反序列化技术,接收端在收到数据进行反序列化解析的时候会导致任意代码执行,攻击者可通过构造恶意的调用列结构通过序列化处理从而执行任意命令。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:https://docs.gradle.com/enterprise/maven-extension/#release_history
Android 安全漏洞
漏洞信息详情:
CVE ID: CVE-2020-25062
发布日期:2020-08-31
漏洞评估:超危
受影响系统:
Android
漏洞描述:
Android是美国谷歌(Google)和开放手持设备联盟(简称OHA)的一套以Linux为基础的开源操作系统。Framework是其中的一个Android框架组件。System是其中的一个系统组件。BroadcomBluetooth是其中的一个蓝牙组件。Wi-Fi是其中的一个无线上网组件。USB driver是其中的一个通用串行总线(USB)驱动程序。VPN是其中的一个VPN(虚拟专用网络)组件。Bluetooth是其中的一个蓝牙组件。Email是其中的一个电子邮件组件。
Android OS 9 and 10 中的LG mobile设备存在安全漏洞,攻击者利用此漏洞可以绕过权限限制。
解决建议:
目前厂商已发布升级补丁以修复漏洞,详情请关注厂商主页:
https://lgsecurity.lge.com/
3.病毒预警
计算机病毒是人为制造的,有破坏性,又有传染性和潜伏性的,对计算机信息或系统起破坏作用的程序。它不是独立存在的,而是隐蔽在其他可执行的程序之中。经过分析整理,认为本月最具影响性和破坏性的恶意软件如下:
无文件蠕虫FritzFrog在全球发展挖矿僵尸网络
病毒名称:FritzFrog
病毒类型:蠕虫
影响的平台:Linux
病毒行为:
该恶意软件会在受感染的计算机上创建后门,即使更改了SSH密码,攻击者也可以通过后门访问。
FritzFrog是一种模块化、多线程、无文件的SSH Internet蠕虫,它试图通过破坏公共IP地址来发展P2P僵尸网络,而忽略了为私有地址保存的已知范围。
自2020年1月以来,该僵尸网络以政府机关、教育机构、医疗中心、银行和众多电信公司的IP地址为目标,并成功突破了500多个SSH服务器。
FritzFrog是用Golang编写的恶意软件,技术含量很高,似乎是高度专业的软件开发人员的作品,主要特点如下:
·它是无文件的。在内存中组装和执行有效负载,在没有工作目录的情况下运行,并且在节点之间共享和交换文件时也使用无文件方法。
·基于大量词典。它的暴力尝试极具侵略性。
·高效。网络中没有两个节点试图“破解”同一台目标计算机。
·它的P2P协议是专有的,是从头开始编写的(即,不是基于现有的实现)。
·它以添加到authorized_keys文件中的SSH-RSA公钥的形式创建后门。使用私钥,攻击者可以在需要时随时访问威胁计算机,而无需知道SSH密码。
FritzFrog难以被侦测的主要原因:
·它的进程以ifconfig、nginx或libexec的名称运行(后者在门罗币采矿时使用)。
·在受感染机器上运行本地netcat客户端,通过标准SSH端口建立其P2P命令隧道。通过SSH发送的任何命令都将用作netcat的输入并传输给恶意软件。
预防建议:
·终止恶意进程
·将SSH密码更改为强密码并使用公共密钥身份验证
·从authorized_keys文件中删除FritzFrog的公钥以“关闭”后门
·如果不需要服务,请考虑更改路由器和IoT设备的SSH端口或完全禁用对它们的SSH访问。
冒用数字签名“以假乱真木马”或卷土重来
病毒名称:*.exe
病毒类型:“乱世”木马家族
影响的平台:windows
病毒行为:
木马作者主要通过伪造公司资料向签发机构申请数字证书,而这也就导致验证签发证书样本时,虽显示为正常签名信息,实际却为木马程序的情况。
在梳理捕获的冒用数字签名样本后,发现多以国外知名公司为主,且数字签名均由“Sectigo RSA Code Signing CA”签发机构颁发。
部分冒用数字签名会释放一组白加黑程序,在释放白加黑程序的数字签名冒用样本外,还有部分会在正常软件中加入或替换一劫持的DLL模块,从而在捆绑木马后,进行二次打包并打上数字签名,最终将木马安装包伪装成正常软件。
预防建议:
1、不随意安装来历不明的软件。
2、到正规网站下载软件。
3、安装杀毒软件
4.厂商动态
宝塔面板数据库管理未授权访问漏洞
宝塔面板是提升运维效率的服务器管理软件,支持Windows与Linux系统,是一款功能强大运维高效的免费软件,据称全球有近百万用户。
8月23日,宝塔面板官方发布了数据库未授权访问漏洞的风险通告,漏洞等级:严重。
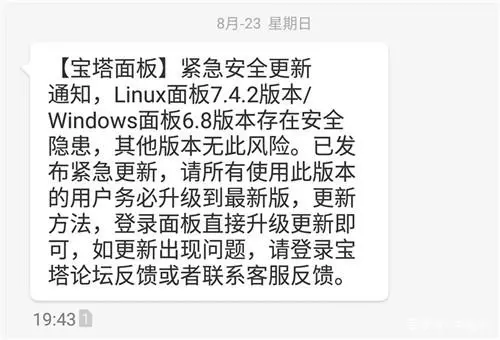
这次宝塔面板出现的BUG,主要在宝塔linux面板7.4.2以及宝塔windows面板6.8版本,其他版本暂时安全。
借助宝塔面板的这次BUG漏洞,黑客可以直接绕过身份验证进入网站服务器的数据库,一旦被黑客盯上有可能被直接删库破坏所有数据,造成网站瘫痪,目前已经有多个网站中招,数据库被清空!
随后开发商堡塔安全也紧急发布通知短信告知:Linux面板7.4.2版本/Windows面板6.8版本出现漏洞,存在数据库被黑客篡改和删除等安全隐患,官方已发布紧急更新,有使用宝塔面板Linux面板7.4.2版本/Windows面板6.8版本的站长们,赶紧登录面板后台紧急升级下,防止网站数据出现问题。
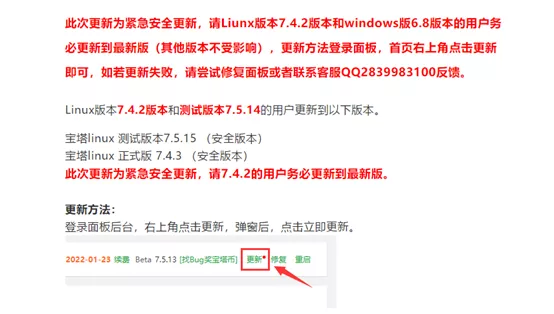
修补建议:
宝塔面板Linux版本7.4.2版本升级到7.4.3版本
宝塔面板Linux测试版本7.5.14版本升级到7.5.15版本
宝塔面板Windows版本6.8版本升级到6.9.0版本
苹果Safari网络浏览器窃取文件漏洞
一位专家披露了苹果Safari网络浏览器中一个未修补的漏洞的细节,攻击者可以利用该漏洞从目标系统窃取文件。
这一漏洞是安全研究员PawelWylecial在4月份发现的,他是一家安全公司REDTEAM.PL公司。今年8月,经过几个月的分析,苹果告诉研究人员,它将在2021年春季解决这个问题,并要求他在那之前不要公开披露这个问题。
然而,Wylecial选择披露他的发现,以迫使公司更早地解决这个问题。
该漏洞驻留在 Web 共享API 中,允许用户通过第三方应用(如电子邮件和消息应用)共享 Safari 的链接。
问题是,当网站指向此类 URL 时,将发生意外行为。如果此类链接被传递到导航器。共享函数用户文件系统中包含来自用户文件系统的实际文件,当用户在不知不觉中共享时,会导致本地文件泄露,"Wylecial 在一篇博文中写道。"问题并不严重,因为需要用户交互,但是很容易使共享文件对用户不可见。当我们试图说服不知情的用户执行一些操作时,人们想到的最接近的比较是点击劫持。
为了利用此问题,攻击者必须诱使受害者访问恶意网站并执行特定的操作序列。
研究人员建立了一个恶意网站,以演示攻击窃取本地密码文件或存储用户浏览历史记录的文件。该网站包含一个图片,一条消息,要求访问者使用同一页面上的按钮与朋友共享。单击该按钮后,系统会要求用户选择要用于共享图像链接的应用程序。通过电子邮件共享图像(攻击者的代码)还附加了来自目标系统的任意文件。
译自:https://securityaffairs.co/wordpress/107507/hacking/apple-safari-browser-flaw.html
微软发布8月安全更新
2020年8月12日,微软发布了2020年8月份安全更新,共120个漏洞的补丁程序,CNNVD对这些漏洞进行了收录。本次更新涵盖了 Windows操作系统、IE/Edge浏览器、ChakraCore、脚本引擎、SQL Server、.Net 框架、Windows编解码器库等多个Windows平台下应用软件和组件。微软多个产品和系统版本受漏洞影响,具体影响范围可访问https://portal.msrc.microsoft.com/zh-cn/security-guidance查询,其中部分重要漏洞详情如下:
1、Microsoft Windows NetLogon 安全漏洞(CNNVD-202008-548、CVE-2020-1472)
2、Microsoft Windows和Windows Server 安全漏洞(CNNVD-202008-551、CVE-2020-1464)
3、Microsoft Windows Jet Database Engine 安全漏洞(CNNVD-202008-546、CVE-2020-1473)(CNNVD-202008-486、CVE-2020-1557)(CNNVD-202008-482、CVE-2020-1558)(CNNVD-202008-478、CVE-2020-1564)
4、Microsoft Windows Codecs Library 安全漏洞(CNNVD-202008-484、CVE-2020-1560)(CNNVD-202008-472、CVE-2020-1585)(CNNVD-202008-481、CVE-2020-1574)
5、Microsoft Windows Media 安全漏洞(CNNVD-202008-553、CVE-2020-1339)
6、Microsoft Excel 安全漏洞(CNNVD-202008-456、CVE-2020-1496)(CNNVD-202008-457、CVE-2020-1494)(CNNVD-202008-469、CVE-2020-1495)(CNNVD-202008-434、CVE-2020-1498)(CNNVD-202007-1367、CVE-2020-1504)
7、Microsoft Windows Graphics Components 安全漏洞(CNNVD-202008-480、CVE-2020-1561)(CNNVD-202008-504、CVE-2020-1562)
8、Microsoft Office 安全漏洞(CNNVD-202008-436、CVE-2020-1563)
9、Microsoft Edge 安全漏洞(CNNVD-202008-420、CVE-2020-1568)
10、Microsoft .NET Framework 安全漏洞(CNNVD-202008-429、CVE-2020-1046)
修复建议:
目前,微软官方已经发布补丁修复了上述漏洞,建议用户及时确认漏洞影响,尽快采取修补措施。微软官方链接地址如下:
https://portal.msrc.microsoft.com/zh-CN/security-guidance/advisory/cve-
5.安全资讯
美国葡萄酒巨头遭受网络攻击,被盗窃1TB数据
不久前,REvil勒索软件运营商周五宣布,他们已经破坏了Brown-Forman的计算机网络,在这之前就花费了一个多月的时间检查公司的基础架构,进而进行破坏。
入侵之后,攻击者声称他们窃取了1TB数据,其中包括公司协议、合同、财务报表和内部通信的机密信息。在其泄漏站点上的帖子中,REvil发布了多个屏幕快照,图片显示的文件可追溯到2009年。
福尔曼发言人告诉大众:“很遗憾,我们认为某些信息(包括员工数据)受到了影响。我们正在与执法部门以及世界一流的第三方数据安全专家紧密合作,以尽快缓解和解决这种情况。”
该公司告诉媒体,目前他们还没有与攻击者积极谈判。REvil泄漏和拍卖文件是试图迫使Brown-Forman支付赎金。作为交换,REvil 承诺删除数据的所有副本,以后不再使用。
尽管勒索软件攻击的最后一步是加密数据,但REvil并未部署此例程。公司代表告媒体,Brown-Forman在数据被锁定之前就发现了攻击,并成功将其阻止。
但REvil依然希望在拍卖中获得更高的价格。他们说,其中包含有关公司企业客户的详细信息,可能对投资者和竞争十分有用。
美国政府曝光新型 BLINDINGCAN 恶意程序
美国政府机构今天发布了一份恶意软件分析报告,披露了朝鲜黑客在针对美国政府承包商的攻击中远程访问木马(RAT)恶意软件的相关信息。该恶意软件称之为“BLINDINGCAN”,已经得到了网络安全和基础设施安全局(CISA)和联邦调查局(FBI)的确认。
这两个机构表示,该木马背后的黑客组织有朝鲜政府的资助,追踪到的黑客组织为HIDDEN COBRA(又名Lazarus Group 和 APT38)。根据各机构分析,该 RAT 自带 "用于远程操作的内置功能,可在受害者的系统上实现各种功能"。
在警告中写道:“CISA 共收到 4 个 Microsoft Word Open Extensible Markup Language (XML)文档(.docx),两个动态链接库(DLL)”。此外写道:“.docx 文档尝试连接到外部域中进行下载,提交的 32 位/ 64 位 DLL 分别安装名为 ‘iconcache.db’的 32 位/ 64 位 DLL。DLL ‘iconcache.db’会解压并执行 Hidden Cobra RAT 的功能”。
根据CISA和FBI的恶意软件分析结果,BLINDINGCAN恶意软件还可以从被入侵的系统中删除自己,并清理其痕迹以避免被检测等功能。
检索所有已安装磁盘的信息,包括磁盘类型和磁盘上的可用空间量。
创建、启动和终止一个新的进程及其主线程。
搜索、读取、写入、移动和执行文件。
获取和修改文件或目录的时间戳。
更改进程或文件的当前目录。
从受感染的系统中删除恶意软件和与恶意软件相关的人工制品。
思科路由器曝出两个严重零日漏洞,已被野外利用
思科在上周末警告说,其运营商级路由器上运行的Cisco IOS XR软件中存在两个严重的内存耗尽拒绝服务(DoS)漏洞,攻击者正在试图利用中。
思科的IOS XR网络操作系统已部署在多个路由器平台上,包括NCS 540和560、NCS 5500、8000和ASR 9000系列路由器。
两个零日漏洞——CVE-2020-3566和CVE-2020-3569 ,影响Cisco IOS XR软件的距离矢量多播路由协议(DVMRP)功能,允许远程未经身份验证的攻击者耗尽目标设备的内存。该功能运行在面向服务提供商、数据中心以及企业关键基础架构的Cisco企业级路由器上。
未经授权的远程攻击者可以可以通过漏洞通过将精心制作的IGMP(Internet组管理协议)流量发送到受影响的设备来利用它们。
“成功的利用可导致设备内存耗尽,从而导致其他进程的不稳定。这些进程可能包括但不限于内部和外部路由协议,”思科解释。
要确定设备上是否启用了多播路由,管理员可以运行show igmp interface命令。对于未启用多播路由的IOS XR路由器,输出将为空则设备不受CVE-2020-3566的影响。
思科尚未发布软件更新来解决这一被积极利用的安全漏洞,但该公司在周末发布的安全公告中提供了缓解措施。
思科表示,管理员可以采取措施部分或完全消除可利用的攻击向量,以缓解对设备CVE-2020-3566漏洞的攻击:
·管理员可以实施速率限制以降低IGMP流量并延缓CVE-2020-3566的利用时间,同时也为恢复争取时间。
·可以在现有ACL访问控制列表上部署一个新的ACL或者ACE来拒绝流向启用多播路由的接口的DVRMP入站流量。
·进入IGMP路由器配置模式,在不需要处理IGMP流量的接口上禁用IGMP路由。这可以通过输入router igmp命令,使用interface选择接口以及使用router disable禁用IGMP路由来完成。
因 BGP 配置错误,美国网络大瘫痪
CenturyLink的一个BGP路由错误已引起整个互联网出现连锁反应,导致无数与互联网连接的服务瘫痪,比如Cloudflare、AWS、Garmin、Steam、Discord和Blizzard等众多服务。
这些故障从美国东部标准时间上午6点左右开始,当时客户们开始报告美国发生了影响CenturyLink服务的大规模故障。
在Twitter上搜索一番,可以发现突然大量用户纷纷吐槽,抱怨无数联网服务不是性能低下就是完全中断,比如Blizzard、Steam、Discord、Roblox、Cloudflare、Hulu、Slink、Reddit和Amazon AWS等众多服务。
CenturyLink声称,其Level3 CA3数据中心导致了这起故障,正在调查此问题。
CenturyLink的状态页面显示:“我们的技术团队正在调查影响CA3数据中心一些服务的一个问题。确保我们服务的可靠性是我们的重中之重。随着这起事件不断进展,我们会继续提供状态更新。如果您需要进一步的支持,可以通过help@ctl.io联系我们。”
此后该故障已得到了解决,服务在缓慢恢复,一些地区恢复所花的时间比其他地区要久。
据受影响客户的无数报告显示,今天的问题是CenturyLink的BGP路由问题引起的,CenturyLink的路由没有正确地传输互联网的一些部分。
为了使互联网正常运行,互联网服务提供商(ISP)、数据中心和网络提供商通过BGP路由协议来通告它们路由和管理的IP地址。
由于这主要是一种基于信任的系统,大型ISP开始通告它们并不管理的IP地址范围的路由时,会导致全球性故障和性能问题。
CenturyLink似乎在BGP路由方面犯了一个错误,从而导致了当今的大范围故障。
CenturyLink中断导致全球Web流量下降了3.5%。
Google Drive新特征被用来安装恶意软件
研究人员在Google Drive中发现了一个未修复的安全漏洞,攻击者利用该漏洞可以传播伪装成合法文件和图像的恶意文件,以较高的成功率执行鱼叉式钓鱼攻击。
该安全问题来源于Google Drive提供的一个新特征——manage versions(管理版本)中,用户利用该功能可以上传和管理同一文件的不同版本,此外其接口可以提供给用户该文件的最新版本。
从逻辑上说,Google Drive的管理版本功能可以让用户更新文件,即用相同扩展的新文件来替换旧版本的文件,但事实并非如此。
研究人员A. Nikoci称,该功能允许用户对云存储上的现有文件上传一个任意文件扩展的新版本文件,其中就包括恶意可执行文件。
用户已经共享的文件的合法版本可以被恶意文件所替换,然而在线预览时不会有任何新修改的迹象或告警消息,但下载时可以直接感染目标系统。
Google Drive新特征可以让用户不检查是否同一文件类型的情况下修改文件版本。这也为高效的鱼叉式钓鱼攻击打开了大门,攻击者可以利用Google Drive等云服务来传播恶意软件。
虽然目前还没有证据表明该漏洞被在野利用了,但是从近几个月的多起鱼叉式钓鱼攻击来看,云服务已经成为恶意软件传播的新工具。
6.参考来源