2020年10月安全公告
■文档声明 |
本文档归属权为广州谦益科技有限公司所有,文档中出现的任何文字叙述、文档格式、插图、照片、方法、过程等内容,除另有特别注明,受到有关产权及版权法保护。任何个人、机构未经广州谦益科技有限公司的书面授权许可,不得以任何方式复制或引用本文的任何片段。 |
■版本信息说明 | |||
时间 | 版本 | 内容 | 操作者 |
2020.10.2 | V0.9 | 编写 | 林展东 |
2020.10.03 | V1.0 | 审核 | 陈振华 |
安全公告 |
目 录
1. 漏洞统计及增长情况
2. 漏洞预警
3. 病毒预警
4. 厂商动态
5. 安全资讯
6. 参考来源
7. 服务与支持
1.漏洞统计及增长情况
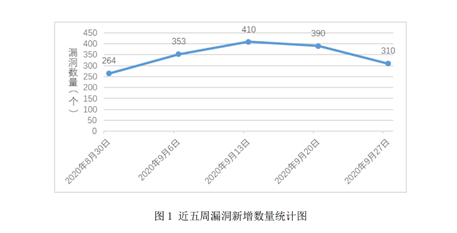
根据国家信息安全漏洞库(CNNVD)统计,在过去四周内新增安全漏洞共1463个,本周(至09月27日)CNNVD采集安全漏洞310个,与前周(390个)相比减少了20.51%。
漏洞增长概况
2.漏洞预警
Google Chrome 安全漏洞
漏洞信息详情:
CVE ID: CVE-2020-15961
发布日期:2020-09-21
漏洞评估:超危
受影响系统:
All
漏洞描述:
Google Chrome是美国谷歌(Google)公司的一款Web浏览器。
Google Chrome中扩展程序 85.0.4183.121之前的版本存在安全漏洞,该漏洞源于策略验证不足,该漏洞允许攻击者通过诱使用户安装恶意扩展程序执行沙盒逃脱。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://chromereleases.googleblog.com/2020/09/stable-channel-update-for-desktop_21.html
McAfee Web Gateway 安全漏洞
漏洞信息详情:
CVE ID: CVE-2020-7293
发布日期:2020-09-15
漏洞评估:超危
受影响系统:
Windows
漏洞描述:
McAfee Web Gateway(MWG)是美国迈克菲(McAfee)公司的一款安全网关产品。该产品提供威胁防护、应用程序控制和数据丢失防护等功能。
McAfee Web Gateway(MWG)9.2.1之前版本中存在权限提升漏洞,该漏洞允许攻击者通过用户界面错误的访问来更改系统的根密码。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://kc.mcafee.com/corporate/index?page=content&id=SB10323
Apache NetBeans 安全漏洞
漏洞信息详情:
CVE ID: CVE-2020-11986
发布日期:2020-09-09
漏洞评估:超危
受影响系统:
服务器系统
漏洞描述:
Apache NetBeans是美国阿帕奇(Apache)软件基金会的一套软件开发平台。该平台支持Java、C语言/C++、PHP和HTML5等程序的开发
Apache NetBeans12.0版本之前中存在安全漏洞。该漏洞源于没有接受用户同意便加载项目分析代码。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://lists.apache.org/thread.html/rbb8ea1b684e73107a0a6a30245ad6112bec2e6e171368c808e69217e%40%3Cannounce.netbeans.apache.org%3E
Google Android 安全漏洞
漏洞信息详情:
CVE ID: CVE-2020-0354
发布日期:2020-09-18
漏洞评估:超危
受影响系统:
Android
漏洞描述:
Android是美国谷歌(Google)和开放手持设备联盟(简称OHA)的一套以Linux为基础的开源操作系统。
Android-11 版本存在安全漏洞,该漏洞源于Bluetooth缺少边界检查而出现界外读取,攻击者可利用该漏洞远程执行任意代码。
解决建议:
目前厂商已发布升级补丁以修复漏洞,详情请关注厂商主页:
https://source.android.com/security/bulletin/android-11
IBM Spectrum Protect 代码执行漏洞
漏洞信息详情:
CVE ID: CVE-2020-4693
发布日期:2020-09-01
漏洞评估:超危
受影响系统:
服务器系统
漏洞描述:
IBM Spectrum Protect(前称Tivoli StorageManager)是美国IBM公司的一套数据保护平台。该平台为企业提供单一控制和管理点,并支持对所有规模的虚拟、物理和云环境进行备份和恢复。
IBM Spectrum ProtectOperations Center 7.1.0.000 到 7.1.10,8.1.0.000 到 8.1.9版本存在安全漏洞,该漏洞允许攻击者执行任意代码。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://www.ibm.com/support/pages/node/6325341
3.病毒预警
“THIEF BOT”银行木马
病毒名称:THIEF BOT
病毒类型:银行木马
影响的平台:Android
病毒行为:
最近在国外一个名为ThiefBot黑客论坛上发现了一则宣传新型android银行木马的广告。该银行木马主要针对土耳其目标银行应用进行页面覆盖攻击以窃取用户的登录凭证信息。同时该木马还窃取了用户设备联系人列表、短信列表、应用列表等隐私信息,通过群发短信传播自身恶意代码。该恶意程序不仅具有银行木马性质,还对用户设备进行锁屏,删除用户联系人信息、加密用户文件,威胁用户发送唯一ID至攻击者邮箱。
该银行木马伪装成GooglePlay应用程序,安装启动后便请求用户开启可访问性服务,隐藏图标。开启可访问性服务可监控用户设备页面事件、模拟用户执行点击操作。
当用户进入“设置”界面的“应用”详细列表界面进行卸载应用时,该应用如果监控到包名为com.android.settings(设置界面)的事件便执行performGlobalAction(2)函数,模拟用户点击返回按钮,使用户无法进入“应用”详细列表页面卸载应用。
应用在完成页面注入后会通过弹出通知消息提醒用户确认账户,应用根据不同的国家配置了不同语言的消息内容,可见中国用户也是该银行木马的攻击目标之一。
解决措施:
由于恶意软件对自身进行了保护,用户通过正常方式无法卸载。可采取以下方式卸载。
1.应用未开启设备管理器的情况下可将手机连接电脑,在控制端输入命令:adbshell pm uninstall 包名。
2.进入手机/data/data目录或/data/app目录,删除文件名带有该应用包名的文件夹,然后重启设备即可。
3.安装好杀毒软件,能有效识别已知病毒。
未知隐私窃贼病毒
病毒名称:暂无
病毒类型:仿冒应用病毒
影响的平台:Android
病毒行为:
应用启动后便通过第三方SDK(yanzhenjie)来请求敏感权限,通过binder机制发送消息,循环处理消息,依次执行获取并上传用户设备联系人、短信、设备等信息任务。
之后,应用将检测网络状态,连接服务器,注册短信接收广播,获取用户短信息,甚至还有获取用户设备照片信息模块。
据分析该窃贼病毒指向的服务器位于美国洛杉矶,主要攻击对象是韩国用户。
预防建议:
1、不随意安装来历不明的软件。
2、到正规网站下载软件。
4.厂商动态
Adobe 发布了安全更新,解决12 个关键漏洞
Adobe 发布了安全更新,以解决攻击者可能利用的十二个关键漏洞,在运行 Adobe InDesign、Adobe Framemaker 和 Adobe 体验管理器的易受攻击版本时,黑客可以利用这些漏洞在系统上执行任意代码。
Adobe 已发布 Adobe InDesign(APSB20-52)、Adobe 框架制造商 (APSB20-54) 和 Adobe 体验管理器 (APSB20-56) 的安全公告。Adobe 建议用户使用公告中引用的说明将产品安装更新到最新版本。
该公司解决了Adobe体验管理器(AEM)和 AEM 窗体加载项包中的重要性为严重的18个安全漏洞,这些漏洞可能导致通过存储的跨站点脚本漏洞或在浏览器中通过不必要的权限执行披露敏感信息来任意执行 JavaScript。
解决了Adobe InDesign 中macOS中的内存损坏缺陷,这些缺陷可能导致在当前用户的上下文中任意执行代码。
解决了 AdobeFramemaker 中超出边界读取和基于堆栈的缓冲区溢出漏洞,这些漏洞可能导致在 Windows 设备上当前用户的上下文中任意执行代码。
之后,Adobe还发布了额外安全更新,以解决 Adobe 媒体编码器中的三个"重要"安全漏洞,攻击者可以利用这三个漏洞来访问在活动用户的安全中泄露的敏感信息。
微软发布9月安全更新
2020年9月8日,微软发布了2020年9月份安全更新,共129个漏洞的补丁程序。本次更新涵盖了Windows操作系统、IE/Edge浏览器、ChakraCore、SQL Server、Office 组件及Web Apps、Exchange服务器、OneDrive、.Net 框架、AzureDevOps、Visual Studio、WindowsDefender等多个Windows平台下应用软件和组件。微软多个产品和系统版本受漏洞影响,具体影响范围可访问https://portal.msrc.microsoft.com/zh-cn/security-guidance查询,其中部分重要漏洞详情如下:
1、Microsoft Exchangeserver 安全漏洞(CNNVD-202009-374、CVE-2020-16875)
2、Microsoft SharePoint 安全漏洞(CNNVD-202009-384、CVE-2020-1452)(CNNVD-202009-382、CVE-2020-1460)(CNNVD-202009-393、CVE-2020-1200)(CNNVD-202009-391、CVE-2020-1210)(CNNVD-202009-376、CVE-2020-1576)
3、Microsoft Word 安全漏洞(CNNVD-202009-390、CVE-2020-1218)( CNNVD-202009-386、 CVE-2020-1338)
4、Microsoft Excel 安全漏洞(CNNVD-202009-371、CVE-2020-1594)( CNNVD-202009-387、CVE-2020-1335)( CNNVD-202009-372、CVE-2020-1332)(CNNVD-202009-373、CVE-2020-1193)
5、Microsoft Dynamics 365和MicrosoftDynamics 安全漏洞( CNNVD-202009-490、 CVE-2020-16862)(CNNVD-202009-467、CVE-2020-16860)
6、Microsoft Windows 安全漏洞(CNNVD-202009-412、CVE-2020-1319)( CNNVD-202009-428、CVE-2020-1129)
7、Windows Media 安全漏洞(CNNVD-202009-407、 CVE-2020-1508)(CNNVD-202009-399、CVE-2020-1593)
8、Microsoft Windows Jet 数据库安全漏洞(CNNVD-202009-434、CVE-2020-1074)(CNNVD-202009-438、CVE-2020-1039)
9、Windows GDI 安全漏洞(CNNVD-202009-415、CVE-2020-1285)
10、Microsoft 浏览器安全漏洞( CNNVD-202009-368、CVE-2020-0878)
11、Microsoft COM 安全漏洞(CNNVD-202009-452、CVE-2020-0922)
修复建议:
目前,微软官方已经发布补丁修复了上述漏洞,建议用户及时确认漏洞影响,尽快采取修补措施。微软官方链接地址如下:
https://portal.msrc.microsoft.com/zh-CN/security-guidance/advisory/cve-
5.安全资讯
首批18款App获颁安全认证
20日,云闪付、苏宁易购、中国移动、百度地图等10家企业的18款App(移动互联网应用程序)在京获颁安全认证证书,标志着我国App安全认证工作正式开展。
2019年3月,国家市场监管总局、中央网信办联合发布《关于开展App安全认证工作的公告》,其中明确认证机构为中国网络安全审查技术与认证中心。到今年6月,审查认证中心按照公告部署,从申请企业中选择了28款App进行认证试点工作,其中有18款App在认证过程中通过技术验证和现场审核,通过认证决定。
中国网络安全审查技术与认证中心主任魏昊介绍说,开展App安全认证工作,主要是建立、完善权威公信的App安全认证体系,利用市场选择机制引导App运营者规范个人信息收集、使用、转让等行为,为数据安全综合治理提供基础性技术支撑,规范市场秩序。同时,将App安全认证作为一种常态化机制在App治理工作中的积极作用发挥出来,减少各行业管理部门的重复检测和评估,降低企业负担。
魏昊表示,针对App的版本迭代频率高的特点,审查认证中心建立了持续监督工作机制,相关平台已经上线运行,实现对获证App持续符合性的自动化、智能化监测,充分利用互联网发挥网民监督、投诉举报的作用。
据介绍,认证环节主要包括认证申请和受理、技术验证、现场审核、认证决定、证后监督等。审查认证中心网站上公布了受理电话,对客户统一受理认证申请,技术验证由审查认证中心指定的签约实验室执行。违反相关法律法规的App运营者不得申请认证。获证App运营者在认证过程中存在欺骗、隐瞒、违反承诺等不当行为,认证机构将撤销认证。
Microsoft Exchange远程代码执行漏洞通告
2020年9月8日,Microsoft Exchange 发布了 Exchange 命令执行漏洞 的风险通告,该漏洞编号为 CVE-2020-16875,漏洞等级:严重 ,漏洞评分:9.1。
由于cmdlet 参数验证不当,Microsoft Exchange 服务器中存在远程代码执行漏洞。
成功利用此漏洞的攻击者可以在系统用户的上下文中运行任意代码。利用此漏洞需要使某个 Exchange 角色中的经过身份验证的用户受到攻击。
影响版本:microsoft:exchange_server_2016: cu16/cu17;microsoft:exchange_server_2019:cu5/cu6
可通过如下链接自行寻找符合操作系统版本的漏洞补丁,并进行补丁下载安装。
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2020-16875
Android主流应用普遍存在加密漏洞
哥伦比亚大学的研究人员近日发布了Crylogger,这是一种开放源代码动态分析工具,可检测Android应用程序中存在的加密漏洞。
研究者用Crylogger测试了Google Play商店中1780个流行的Android应用程序,涵盖了流行的信息流媒体、文件和密码管理器、身份验证应用程、个人通讯等多种应用,结果令人震惊,几乎所有Android应用都存在加密漏洞:
所有受测应用都违反26条加密规则中的至少一项:
1775个应用使用了不安全的伪随机数生成器(PRNG);
1764个应用使用了损坏的哈希函数(SHA1、MD2、MD5等);
1076个应用程序使用CBC操作模式(在客户端-服务器方案中容易受到填充oracle攻击的影响);
820个应用程序使用静态对称加密密钥(硬编码)。
为了确认可以真正利用Crylogger识别并标记加密漏洞,研究人员手动对28个经过测试的应用程序进行了反向工程,并发现其中14个确实容易受到攻击(即使某些问题可能被开发人员认为不在加密范围内,因为它们需要提升权限才能有效利用)。
研究人员通过电子邮件向306个违反9个或更多加密规则的Android应用程序开发人员发送了电子邮件:只有18个开发人员回覆,只有8个开发人员在第一封电子邮件后继续进行交流,并提供了有关其发现的有用反馈。他们还联系了流行的Android库的6位开发人员,并从其中2位获得了答案。
三秒接管域控,Windows“最高级漏洞”被利用
近日,安全公司Secura针对一个刚修补不久的Windows漏洞(CVE-2020-1472)开发了一个概念验证利用程序——Zerologon,可以“三秒内”接管企业内网的司令部——Active Directory域控制器,控制所有域内计算机。
CVE-2020-1472是Netlogon远程协议(MS-NRPC)中的一个特权提升漏洞,被微软评定为危险级别最高的“高危漏洞”,CVSS(常见漏洞评分系统)评分为满分10分。要想利用该漏洞,攻击者必须在目标网络中找到立足点,通过没有特权的内部人员,或者对联网设备的入侵。该漏洞使攻击者可以操纵Netlogon的身份验证过程,进行以下操作:
可模拟网络上任何计算机的身份通过域控制器的身份验证;
在Netlogon身份验证过程中禁用安全功能;
更改域控制器的Active Directory上的计算机密码(所有加入域的计算机的数据库及其密码);
虽然微软8月11日为CVE-2020-1472发布了补丁程序,但这并非麻烦的终结,而是开始。
Secura的研究人员在本周一发布了该漏洞的详细技术信息仅几个小时后,一些PoC漏洞利用/工具就已在GitHub上发布,这对那些尚未修补该漏洞的企业来说,构成极大威胁,可以使用Secura研究人员发布的这个Python脚本(https://github.com/SecuraBV/CVE-2020-1472),检查域控制器是否易受攻击。
微软表示,安装八月份发布的补丁程序的系统可以免受攻击,因为补丁会对域中的所有Windows服务器和客户端强制执行安全的NRPC。用户应该更新所有Active Directory域控制器,包括只读域控制器。
Windows XP源代码公开泄漏
据Bleepingcomputer报道,Windows XP SP1和其他版本的操作系统的源代码9月26日在线泄漏。
泄密者声称过去两个月一直在编译泄漏的Microsoft源代码的集合。然后,这个43GB的收藏9月26日在4chan论坛上以Torrent种子文件形式发布。种子文件中包括所谓的Windows XP和Windows Server 2003源代码,以及甚至更旧版本的操作系统。
该泄漏者指出,Windows XP源代码已经在黑客之间私下传递了多年,但直到9月26日才公开发布。
BleepingComputer表示已经看到了源代码,但是无法确认它是否是WindowsXP或Windows Server 2003的实际源代码。
这不是Microsoft操作系统源代码第一次被发布到网上。
Windows 10内部开发的源代码曾于2017年在网上泄露,而就在最近,微软私有GitHub存储库被黑客入侵,私有项目也泄露了。
面对媒体关于Windows XP源代码泄露是否属实的质询,微软的回复是:“正在调查此事”。
6.参考来源