2023年2月安全资讯
本月漏洞统计及增长情况
根据国家信息安全漏洞库(CNNVD)统计,在过去四周内新增安全漏洞共 2220个, 2023年2月 19日CNNVD 采集安全漏洞 697个,与前一周(517个)相比增加了 34.8% 。
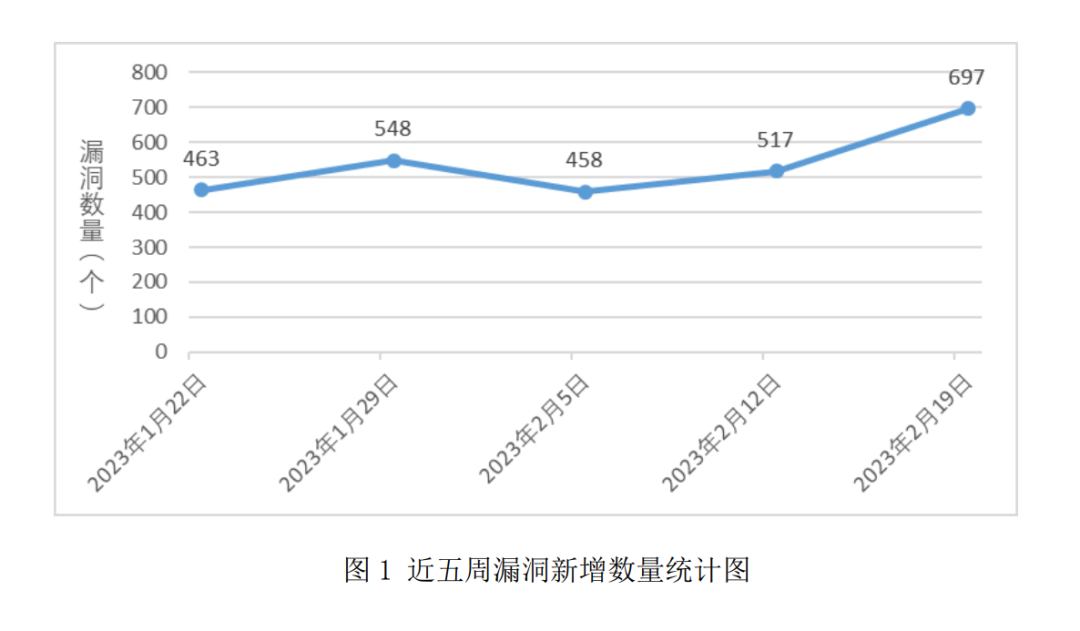
近五周漏洞新增数量统计图
漏洞预警
漏洞是在硬件、软件、协议的具体实现或系统安全策略上存在的缺陷,从而可以使攻击者能够在未授权的情况下访问或破坏系统。
经过整理分析,认为本月最具影响性的漏洞如下:


漏洞信息详情:
CVE-ID:CVE-2023-0045
发布日期:2023-02-03
漏洞评估:超危
受影响系统:服务器
漏洞描述:
Linux kernel是美国Linux基金会的开源操作系统Linux所使用的内核。
Linux kernel存在安全漏洞,该漏洞源于绕过Spectre-BTI用户空间缓解措施。
解决建议:
目前已发布升级补丁以修复漏洞,补丁获取链接:
https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=a664ec9158eeddd75121d39c9a0758016097fa96

2. Easyone CRM SQL注入漏洞

漏洞信息详情:
CVE-ID:CVE-2022-48082
发布日期:2023-02-02
漏洞评估:超危
受影响系统:服务器
漏洞描述:
Easyone CRM是Easyone公司的一个客户关系管理系统。管理您的业务关系并访问您的数据,从销售到营销,无论您身在何处,都可以直接从您的管理层访问。
Easyone CRM v5.50.02版本存在安全漏洞,该漏洞源于在/Services/Misc.asmx/SearchTag的text参数中存在SQL注入漏洞。
解决建议:
目前已发布升级补丁以修复漏洞,补丁获取链接:
https://www.easyone.biz/

3. Lenovo Diagnostics 安全漏洞

漏洞信息详情:
CVE-ID:CVE-2022-3699
发布日期:2023-02-03
漏洞评估:超危
漏洞描述:
Lenovo Diagnostics是中国联想(Lenovo)公司的是联想电脑的扫描以及诊断硬件故障工具。该工具可帮助用户对电脑进行扫描、检查、对电脑的司机问题进行修复的操作,Lenovo Diagnostics还可以帮助用户轻松解决电脑出现的一些蓝屏、死机问题进行修复,能够一键扫描并诊断故障。
Lenovo Diagnostics Driver存在安全漏洞,该漏洞源于访问控制不正确。攻击者利用该漏洞可以执行任意物理或虚拟内存的读取和写入。
解决建议:
暂无。


漏洞信息详情:
CVE-ID: CVE-2022-48290
发布日期:2023-02-05
漏洞评估:超危
受影响系统:HarmonyOS
漏洞描述:
Huawei HarmonyOS是中国华为(Huawei)公司的一个操作系统。提供一个基于微内核的全场景分布式操作系统。
Huawei HarmonyOS存在安全漏洞,该漏洞源于多屏协同模块存在逻辑绕过漏洞,攻击者利用该漏洞可能导致机密性完整性受影响。
解决建议:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
https://device.harmonyos.com/cn/docs/security/update/security-bulletins-202302-0000001454769474

5. TOTOLINK A7100RU 安全漏洞

漏洞信息详情:
CVE-ID:CVE-2023-24236
发布日期:2023-02-16
漏洞评估:超危
受影响系统:路由器
漏洞描述:
TOTOLINK A7100RU是中国吉翁电子(TOTOLINK)公司的一款无线路由器。
TOTOLINK A7100RU(V7.4cu.2313_B20191024)版本存在安全漏洞,该漏洞源于存在通过province参数的命令注入漏洞。
解决建议:
http://www.totolink.net/home/menu/detail/menu_listtpl/download/id/185/ids/36.html
病毒预警
计算机病毒是人为制造的,有破坏性,又有传染性和潜伏性的,对计算机信息或系统起破坏作用的程序。它不是独立存在的,而是隐蔽在其他可执行的程序之中。
经过分析整理,认为本月最具影响性和破坏性的恶意软件如下:

1. MyloBot 僵尸网络

病毒名称:MyloBot
病毒类型:僵尸网络
影响的平台:服务器
病毒行为:
MyloBot于2017年出现在威胁领域,于2018年由Deep Instinct首次记录,指出其反分析技术和作为下载器的能力。
MyloBot之所以危险,是因为它能够在感染主机后下载和执行攻击者想要的任何其他类型的恶意软件。
目前,MyloBot僵尸网络已经破坏了数千个系统,其中大多数位于印度,美国,印度尼西亚和伊朗,而根据BitSight的新发现,MyloBot每日感染设备超过50000台。
受感染后,主机建立与嵌入在恶意软件中的硬编码 C2 域的连接,并等待进一步的指令。
当Mylobot收到来自C2的指令时,它会将受感染的计算机转换为代理,受感染的机器将能够处理许多连接,并中继通过命令和控制服务器发送的流量。

2. 新的Mirai僵尸网络变体

病毒名称:V3G4
病毒类型:僵尸网络
影响的平台:Linux
病毒行为:
臭名昭著的Mirai僵尸网络的新变种利用几个安全漏洞将自身传播到Linux和物联网设备,一旦易受攻击的设备受到损害,它们将被攻击者完全控制并成为僵尸网络的一部分。
对比旧版本,V3G4利用多达13个针对运行Linux的服务器和网络设备,成功入侵后,将使用 wget 和 cURL 实用程序从远程服务器检索僵尸网络有效负载。
僵尸网络除了检查它是否已经在受感染的机器上运行外,还采取措施终止其他竞争僵尸网络,如Mozi,Okami和Yakuza。
V3G4 进一步打包了一组默认或弱登录凭据,用于通过 Telnet/SSH 进行暴力攻击并扩散到其他机器。
它还与命令和控制服务器建立联系,以等待通过 UDP、TCP 和 HTTP 协议对目标发起 DDoS 攻击的命令。
厂商动态
2023年2月14日,微软官方发布了2月份的风险通告,微软官方强烈建议客户尽快应用关键补丁更新修复程序,对漏洞进行修复。
此次安全更新修复了多款产品存在的76个安全漏洞。受影响的产品包括:Windows 11 22H2(31个)、Windows 11(33个)、Windows Server 2022(33个)、Windows 10 21H2(35个)、Windows 10 20H2(35个)、Windows 10 1809 & Windows Server 2019(35个)、Server 2012 R2(33个)、Windows Server 2012(33个)和Microsoft Office-related software(5个)。攻击者可以绕过安全功能限制,获取敏感信息,提升权限,执行远程代码,或发起拒绝服务攻击等。
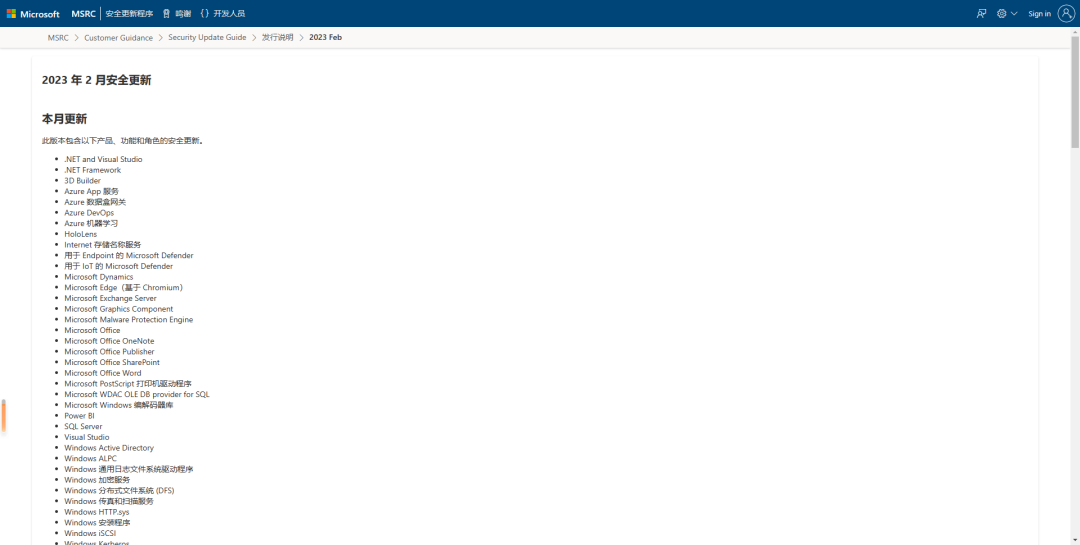
需重点关注的有以下漏洞:
1.1 Microsoft Protected Extensible Authentication Protocol(PEAP)远程代码执行漏洞
CVE: CVE-2023-21689
最高严重等级:严重
漏洞影响:远程代码执行
受影响的软件:
Windows 11 22H2
Windows 11 version 21H2
Server 2022
Server 2019
Windows 10
Server 2016
Server 2012 R2
Server 2012
1.2 Windows Graphics组件远程代码执行漏洞
CVE: CVE-2023-21823
最高严重等级:重要
漏洞影响:远程代码执行
受影响的软件:
Windows 11 22H2
Windows 11 version 21H2
Server 2022
Server 2019
Windows 10
Server 2016
Server 2012 R2
Server 2012
Office Universal
Office Android1.3 Windows iSCSI Discovery Service远程代码执行漏洞
CVE:CVE-2023-21803
最高严重等级:严重
漏洞影响:远程代码执行
受影响的软件:
Windows 10
1.4 Microsoft PostScript Printer Driver远程代码执行漏洞
CVE: CVE-2023-21684
最高严重等级:重要
漏洞影响:远程代码执行
受影响的软件:
Windows 11 22H2
Windows 11 version 21H2
Server 2022
Server 2019
Windows 10
Server 2016
Server 2012 R2
Server 20121.5 Microsoft WDAC OLE DB provider for SQL Server远程代码执行漏洞
CVE: CVE-2023-21799
最高严重等级:重要
漏洞影响:远程代码执行
受影响的软件:
Windows 11 22H2
Windows 11 version 21H2
Server 2022
Server 2019
Windows 10
Server 2016
Server 2012 R2
Server 20121.6 Microsoft ODBC Driver远程代码执行漏洞
CVE: CVE-2023-21797
最高严重等级:重要
漏洞影响:远程代码执行
受影响的软件:
Windows 11 22H2
Windows 11 version 21H2
Server 2022
Server 2019
Windows 10
Server 2016
Server 2012 R2
Server 20121.7 Windows Kerberos权限提升漏洞
CVE: CVE-2023-21817
最高严重等级:重要
漏洞影响:特权提升
受影响的软件:
Windows 11 22H2
Windows 11 version 21H2
Server 2022
Server 2019
Windows 10
Server 2016
Server 2012 R2
Server 20121.8 Windows Secure Channel拒绝服务漏洞
CVE: CVE-2023-21813
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
Windows 11 22H2
Windows 11 version 21H2
Server 2022
Server 2019
Windows 10
Server 2016
Server 2012 R2
Server 20121.9 Microsoft Publisher安全功能绕过漏洞
CVE: CVE-2023-21715
最高严重等级:重要
漏洞影响:安全功能绕过
受影响的软件:
365 Apps Enterprise
1.10 Microsoft Word远程代码执行漏洞
CVE: CVE-2023-21716
最高严重等级:严重
漏洞影响:远程代码执行
受影响的软件:
SharePoint Server 2019
SharePoint Enterprise Server 2013
SharePoint Enterprise Server 2016
Word 2016
Word 2013
SharePoint Foundation 2013
Office Web Apps Server 2013
SharePoint Server Subscription Edition
Office LTSC 2021
Office LTSC for Mac 2021
365 Apps Enterprise
Office 2019 for Mac
Office Online Server
SharePoint Server Subscription Edition Languag Pack
1.11 Microsoft SharePoint Server权限提升漏洞
CVE: CVE-2023-21717
最高严重等级:重要
漏洞影响:特权提升
受影响的软件:
SharePoint Server Subscription Edition
SharePoint Foundation 2013
SharePoint Server 2019
SharePoint Enterprise Server 2016
SharePoint Enterprise Server 2013修复建议:
应及时进行MicrosoftWindows版本更新并且保持Windows自动更新开启。
前往以下微软官方网站下载对应补丁:
https://msrc.microsoft.com/update-guide/releaseNote/2023-Feb
2月1日,F5公司发布了2023年第一季度的季度安全通告,修复了多款产品存在的17个安全漏洞。受影响的产品包括:BIG-IP(16个)、BIG-IP SPK(2个)、BIG-IQ(1个)、F5OS(1个)、APM Edge Client(2个)等。
需重点关注的有以下漏洞:
2.1 F5 iControl REST and TMSH权限管理不当漏洞
CVE: CVE-2023-22326
CNVD: CNVD-2023-05949
最高严重等级:重要
漏洞影响:权限管理不当
受影响的软件:
BIG-IP (all modules)
BIG-IQ Centralized Management2.2 F5 BIG-IP拒绝服务漏洞
CVE: CVE-2023-22302
CNVD:CNVD-2023-05950
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (all modules)
2.3 F5 BIG-IP APM虚拟服务器开放重定向漏洞
CVE: CVE-2023-22418
CNVD: CNVD-2023-05951
最高严重等级:重要
漏洞影响:开放重定向
受影响的软件:
BIG-IP (APM)
2.4 F5 BIG-IP Edge Client for Windows命令执行漏洞
CVE: CVE-2023-22283
CNVD: CNVD-2023-05952
最高严重等级:重要
漏洞影响:命令执行
受影响的软件:
BIG-IP (APM)
BIG-IP APM Clients
2.5 F5 F5OS命令注入漏洞
CVE: CVE-2023-22657
CNVD: CNVD-2023-05953
最高严重等级:重要
漏洞影响:命令注入
受影响的软件:
F5OS-A
F5OS-C2.6 F5 BIG-IP Virtual Edition拒绝服务漏洞
CVE: CVE-2023-23555
CNVD:CNVD-2023-05954
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (all modules)
BIG-IP SPK2.7 F5 BIG-IP DNS配置文件拒绝服务漏洞
CVE: CVE-2023-22839
CNVD: CNVD-2023-05955
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (DNS, LTM enabled with DNS Services License)
2.8 F5 HTTP配置文件拒绝服务漏洞
CVE: CVE-2023-22422
CNVD: CNVD-2023-05956
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (all modules)
2.9 F5 BIG-IP SIP配置文件拒绝服务漏洞
CVE: CVE-2023-22842
CNVD:CNVD-2023-05957
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (all modules)
2.10 F5 BIG-IP SIP配置文件拒绝服务漏洞
CVE:CVE-2023-22340
CNVD:CNVD-2023-05958
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (all modules)
2.11 F5 BIG-IP AWAF和ASM拒绝服务漏洞
CVE:CVE-2023-23552
CNVD:CNVD-2023-05959
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (ASM)2.12 F5 BIG-IP HTTP/2配置文件拒绝服务漏洞
CVE:CVE-2023-22664
CNVD:CNVD-2023-05960
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (all modules)
SPK
2.13 F5 BIG-IP APM Oauth拒绝服务漏洞
CVE:CVE-2023-22341
CNVD:CNVD-2023-05961
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (APM)2.14 F5 BIG-IP AFM拒绝服务漏洞
CVE:CVE-2023-22281
CNVD:CNVD-2023-05962
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (AFM)2.15 F5 BIG-IP SSL OCSP认证配置文件拒绝服务漏洞
CVE:CVE-2023-22323
CNVD:CNVD-2023-05963
最高严重等级:重要
漏洞影响:拒绝服务
受影响的软件:
BIG-IP (all modules)
2.16 F5 BIG-IP Windows Edge Client客户端DLL劫持漏洞
CVE:CVE-2023-22358
CNVD:CNVD-2023-05964
最高严重等级:重要
漏洞影响:DLL劫持
受影响的软件:
BIG-IP (APM)
BIG-IP APM Client2.17 F5 iControl SOAP权限提升漏洞
CVE:CVE-2023-22374
CNVD:CNVD-2023-05965
最高严重等级:重要
漏洞影响:权限提升
受影响的软件:
BIG-IP (all modules)
利用上述漏洞,攻击者可进行欺骗,绕过安全功能限制,获取敏感信息,提升权限,执行远程代码,或发起拒绝服务攻击等。官方提醒广大F5用户尽快更新至最新版本系统,避免引发漏洞相关的网络安全事件:
https://my.f5.com/manage/s/article/K000130496
安全资讯
2月21日,美国知名网络安全服务公司Resecurity向彭博社提交了数百页的网络安全调查报告,指出亚洲最大的两家数据中心遭遇了前所未有的黑客组织入侵事件,它们分别是总部位于中国上海的万国数据服务有限公司(GDS Holdings Ltd. 以下简称“万国数据”)与总部位于新加坡的新科电信媒体国际数据中心(ST Telemedia Global Data Centres,以下简称“新科电信媒体”)。
此次黑客入侵事件,影响包括阿里巴巴、腾讯、华为、苹果、微软、亚马逊、沃尔玛、高盛、宝马在内的2000多家企业。据Resecurity称,目前已证实该黑客组织使用了其中五家企业的登录凭证,但是无法证实他们到底使用了多少家企业的登录凭证。
公开资料显示,万国数据是国内最大的数据中心运营商之一,为全球多家中大型企业用户提供服务,拥有近20年安全可靠的数据中心托管及管理服务经验。
新科电信媒体是全球主要数据中心服务商之一。2022年7月,新科电信媒体并购印度塔塔通信在印度和新加坡数据中心业务的74%股权,在此之前,新科电信媒体还曾收购了万国数据40%的股份,这意味着两家企业实质上关系密切。
就这一消息,万国数据在一份声明中表示,客户支持网站确实曾在2021年遭到入侵,但是不会对客户的IT系统或数据构成风险。“受黑客攻击的应用程序及其信息内容仅涉及非关键服务功能,例如工单申请、设备交付安排及维修报告审查。通过该应用程序提交的申请,还需要线下跟进和确认。考虑到该应用程序的基本性质,此漏洞并没有对我司客户的IT运营构成任何威胁。”
新科电信媒体同样否认会给用户带来数据泄露的风险,称“涉及的IT系统只有一款客户服务工单工具,与其他企业系统没有关联,也不影响任何关键数据基础设施。”至于Resecurity所获得的凭证,“是我们客户工单应用中已过时用户凭证列表中的一部分,所有数据内容均已失效,不会构成后续安全风险。”
但是值得细品的是,在2023年1月,万国数据和新科电信媒体都曾强制企业客户重置了登录密码。
Resecurity公司表示,企业客户的登录凭证失窃代表了一种不同寻常的安全风险,其原因是客户支持网站控制着谁可以实际访问数据中心内的IT设备,对于企业来说非常关键,一旦这些登录凭证被有心人获取,就可以伪装成授权用户访问数据中心,从而进行包括商业间谍在内的各种攻击/欺诈活动。
数据泄露事件发生后,彭博社联系了多家受影响的企业,阿里巴巴、华为、沃尔玛等企业表示暂时不方便评论,苹果公司则没有理会这一请求。
微软在一份声明中表示,“我们会定期监控可能影响微软的安全威胁,并在发现潜在的安全威胁后采取适当的措施,保护微软和我们的客户不受影响。”
高盛发言人表示,“我们已经采取了额外的安全控制措施,防止出现相关联的数据泄露,并对目前的数据保护措施感到满意。”
亚马逊发言人表示,“在了解到该数据泄露事件后,我们已经进行了安全调查,可以证实我们的系统、服务或客户的安全没有受到影响。”
2.黑客通过盗版应用程序传播Mac恶意软件
合法应用程序的特洛伊木马化版本被用于在 macOS 系统上部署规避的加密货币挖掘恶意软件,他们可以对其他恶意软件使用相同的方法。合法的 Mac 软件应用程序被恶意软件木马化并上传到盗版软件网站。软件盗版者从这里下载应用程序并在不知不觉中感染自己。
发现这一发现的Jamf Threat Labs表示,XMRig挖矿程序是作为苹果的视频编辑软件Final Cut Pro执行的,其中包含未经授权的修改。
恶意挖掘过程依赖于启动盗版应用程序的用户,可执行文件中嵌入的代码通过 i2p 连接到参与者控制的服务器以下载 XMRig 组件。
苹果表示已经采取措施打击这种滥用行为,在macOS Ventura中对经过公证的应用程序进行更严格的Gatekeeper检查,从而防止被篡改的应用程序被启动。
但是,Jamf研究人员指出,macOS Ventura并没有阻止程序安装当用户收到错误消息时,该恶意软件已经安装完成。
3. 45亿数据泄露事件,谨防诈骗事件
国内某快递数据泄露导致出现45亿条快递收件人信息泄露。2023-02-12各大tg频道突然出现大面积转发一个名为"星链"的机器人id,通过打开后发现为是一个新的社工库。
经过查询判断该机器人为快递泄露数据,据机器人管理员透露该数据为45亿多条,几乎涵盖了全国用户的快递信息。经过测试查询该次信息泄露包含了手机号,收件名,收件地址。
伴随着这次的信息泄露,近期将会有明显的电话诈骗,快递诈骗等事件的发送,希望大家注意甄别,谨防上当受骗。
同时在此建议大家填写快递地址和姓名的时候尽量不采用真实直接的姓名,地址可填写为快递的代收点,或者小区名字,或蜂巢柜地址等如下这样,增强隐私保护,以此达到减少信息泄露事件带来的危害。
近日,研究人员发现Python软件包索引(PyPI)中存在四个不同的流氓软件包,包括投放恶意软件,删除netstat工具以及操纵SSH authorized_keys文件。
存在问题的软件包分别是是aptx、bingchilling2、httops和tkint3rs,这些软件包在被删除之前总共被下载了约450次。其中aptx是冒充高通公司比较流行的同名音频编、解码器,而httops和tkint3rs则分别是https和tkinter的盗版。不难看出这些软件包的名字都是刻意伪装过的的,目的就是为了迷惑人们。
经过对安装脚本中注入的恶意代码分析显示,存在一个虚假的Meterpreter有效载荷,它被伪装成 "pip",可以利用它来获得对受感染主机的shell访问。
此外,还采取了一些步骤来删除用于监视网络配置和活动的netstat命令行实用程序,以及修改.ssh/authorized_keys 文件以设置用于远程访问的 SSH 后门。
有迹象表明,潜入软件存储库的恶意软件是一种反复出现的威胁,Fortinet FortiGuard 实验室发现了五个不同的 Python 包——web3 -essential、3m-promo-gen-api、ai-solver-gen、hypixel-coins、httpxrequesterv2和httpxrequester 旨在收集和泄露敏感信息。
这些威胁是在 ReversingLabs 揭示了一个名为 aabquerys 的恶意 npm 模块时发布的,该模块伪装成合法的 abquery 包,试图诱骗开发人员下载它。
当地时间2月8日,据安全媒体InfoRiskToday报道,全球最大的三家社交媒体平台遭遇宕机,Twitter、Instagram和YouTube的部分用户无法访问其账户。
据了解,这是Twitter 16年历史上最大规模的一次宕机。许多Twitter用户8日收到一条消息提示称“已超过每日推文发送限额,无法发帖。”当天下午3点,Twitter宣布美国的Twitter Blue用户可以编辑长推文,最多可发布4000个字符。但问题也随之开始。
Twitter 8日下午6点27分发布了一篇推文,回应宕机问题称正在努力解决问题。
Downdetector网站指出,宕机开始于8日下午4:30之前,下午4:55到5:10之间有9000多份中断报告,然后急剧下降。
许多用户的Twitter宕机持续了几个小时,迫使他们使用预定的推文功能发布更新。一些用户被禁止发布推文,并被告知:“您的推文发送量已超过每日限制。”
当天,YouTube和Instagram用户也遭遇宕机。YouTube表示正在调查部分用户遭遇宕机的原因。YouTube用户在8日收到了服务器错误“429”的消息。根据Downdetector的数据,YouTube的宕机时间很短,但规模较大。8日晚上7点19分,有近7.2万名用户报告了此问题,8点后即恢复正常。
Hubspot表示:“HTTP Error 429是一个HTTP响应状态代码,表示客户端应用程序已经超过了速率限制,或者超过定额时间内可发送的请求数量。”
Downdetector显示,Instagram用户报告问题数量激增,从8日下午2点持续到晚上10点。高峰时期是下午4点半之前,Downdetector收到了近7000份问题报告。
就在这三家社交媒体宕机事件发生的前一天,微软在不到两周的时间内遭遇了两次大规模云服务宕机。2月6日晚间,微软报告北美地区用户无法访问Outlook.com网络邮件等服务,故障一直持续到7日。。
中国国家信息安全漏洞库:
http://www.cnnvd.org.cn/
国家信息安全漏洞共享平台
http://www.cnvd.org.cn/
安全客网络安全媒体
https://www.anquanke.com/
FreeBuf网络安全行业门户
https://www.freebuf.com/
嘶吼安全平台
https://www.4hou.com/
安全内参
https://www.secrss.com/
黑白之道安全平台
安全圈安全平台
安全问题通常是复杂多变的,如有疑问,可以通过我公司提供的值班电话(020-88524296),向安全专家进行咨询,我们将从客观性和技术可行性角度为用户解答。