2020年1月安全公告
■文档声明 |
本文档归属权为广州谦益科技有限公司所有,文档中出现的任何文字叙述、文档格式、插图、照片、方法、过程等内容,除另有特别注明,受到有关产权及版权法保护。任何个人、机构未经广州谦益科技有限公司的书面授权许可,不得以任何方式复制或引用本文的任何片段。 |
■版本信息说明 | |||
时间 | 版本 | 内容 | 操作者 |
2020.2.18 | V0.9 | 编写 | 郑威 |
2020.2.18 | V1.0 | 审核 | 陈振华 |
安全公告 |
目 录
1. 漏洞统计及种类分布情况
2. 漏洞预警
3. 病毒预警
4. 厂商动态
5. 安全资讯
6. 参考来源
7. 服务与支持
1. 漏洞统计及种类分布情况
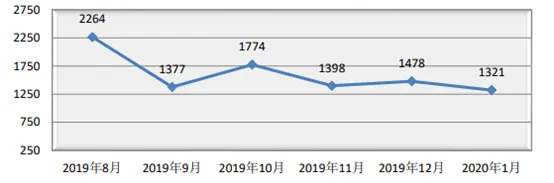
根据国家信息安全漏洞库(CNNVD)统计,2020年1月份新增安全漏洞共1321个,从厂商分布来看,Oracle公司产品的漏洞数量最多,共发布205个;从漏洞类型来看,跨站脚本类的漏洞占比最大,达到14.61%。本月新增漏洞中,超危漏洞136个、高危漏洞477个、中危漏洞660个、低危漏洞48个,相应修复率分别为7.19%、27.02%、38.83%以及3.10%。合计1004个漏洞已有修复补丁发布,本月整体修复率76.15%。
截至2020年1月31日,CNNVD采集漏洞总量已达139143个。
漏洞增长概况
1.1.漏洞分布情况
1月厂商漏洞数量分布情况如表1所示,Oracle公司漏洞达到205个,占本月漏洞总量的15.52%。本月微软公司的漏洞数量均有所上升,谷歌、IBM等厂商的漏洞数量出现较不同程度的下降。
表 1 2020年1月主流操作系统漏洞数量统计
序号 | 操作系统名称 | 漏洞数量 |
1 | Windows 10 | 32 |
2 | Windows Server 2016 | 31 |
3 | Windows Server 2012 | 26 |
4 | Windows 8.1 | 23 |
5 | Windows Rt 8.1 | 22 |
6 | Windows Server 2008 | 19 |
7 | Windows 7 | 14 |
8 | Android | 14 |
9 | Linux Kernel | 13 |
1月份发布的漏洞类型分布如表2所示,其中输入验证错误类漏洞所占比例最大,约为11.44%。
表 2 2020年1月漏洞类型统计表
序号 | 漏洞类型 | 漏洞数量 | 所占比例 |
1 | 跨站脚本 | 193 | 14.61% |
2 | 缓冲区错误 | 92 | 6.96% |
3 | 信息泄露 | 74 | 5.60% |
4 | 输入验证错误 | 69 | 5.22% |
5 | 资源管理错误 | 54 | 4.09% |
6 | 代码问题 | 50 | 3.79% |
7 | 操作系统命令注入 | 37 | 2.80% |
8 | 授权问题 | 34 | 2.57% |
9 | 跨站请求伪造 | 32 | 2.42% |
10 | SQL 注入 | 31 | 31 |
2.漏洞预警
2.1.Cisco Data Center Network Manager认证绕过漏洞
漏洞信息详情:
CVEID: CVE-2019-15977
发布日期:2020-1-03
漏洞评估:高危
受影响的产品:
Cisco Cisco Data Center Network Manager<11.3(1)
漏洞描述:
Cisco Data Center NetworkManager (DCNM)是Cisco的一套数据中心网络管理器,可对网络进行多协议管理,并对交换机的运行状况和性能提供故障排除功能。
Cisco Data Center NetworkManager 11.3(1)之前版本的Web管理界面存在认证绕过漏洞。该漏洞源于存在静态凭据。远程未认证攻击者可通过使用静态凭据在用户界面进行认证利用该漏洞访问Web界面的特定部分并从受影响的设备获取某些机密信息。
解决建议:
目前厂商已发布了漏洞修复程序,请及时关注更新:
https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-20200102-dcnm-auth-bypass
2.2.Google Android Framework权限提升漏洞
漏洞信息详情:
CVE ID:CVE-2020-0001
发布日期:2020-01-10
漏洞评估:高危
受影响的产品:
Google Android 8.0
Google Android 8.1
Google Android 9
Google Android 10
漏洞描述:
Android是美国谷歌(Google)和开放手持设备联盟(简称OHA)的一套以Linux为基础的开源操作系统。Framework是其中的一个Android框架组件。Android中的Framework存在权限提升漏洞,攻击者可利用该漏洞提升权限。
解决建议:
厂商已发布了漏洞修复程序,请及时关注更新:
https://source.android.com/security/bulletin/2020-01-01
2.3.Microsoft Windows和Microsoft Windows Server权限提升漏洞
漏洞信息详情:
CVE ID: CVE-2019-1483
发布日期:2020-01-14
漏洞评估:高危
受影响系统:
Microsoft Windows Server 1803
Microsoft Windows Server 2019
Microsoft Windows 10 1809
Microsoft Windows 10 1903
Microsoft Windows Server 1903
Microsoft Windows 10 1709
Microsoft Windows 10 1803
Microsoft Windows 10 1909
Microsoft Windows Server 1909
漏洞描述:
Microsoft Windows和MicrosoftWindows Server都是美国微软(Microsoft)公司的产品。Microsoft Windows是一套个人设备使用的操作系统。MicrosoftWindows Server是一套服务器操作系统。
Microsoft Windows和MicrosoftWindows Server中存在权限提升漏洞。攻击者可通过在用户系统上获得执行权并运行特制的应用程序利用该漏洞提升权限。
2.4.D-Link DIR-601跨站请求伪造漏洞
漏洞信息详情:
CVE ID:CVE-2019-16326
发布日期:2020-01-17
漏洞评估:高危
受影响系统:
友讯科技 DIR-601 B1 2.00NA
漏洞描述:
D-Link DIR-601 B1是中国台湾友讯(D-Link)公司的一款无线路由器。
D-Link DIR-601 B1 2.00NA版本中存在跨站请求伪造漏洞。该漏洞源于WEB应用未充分验证请求是否来自可信用户。攻击者可利用该漏洞通过受影响客户端向服务器发送非预期的请求。
解决建议:
厂商尚未提供漏洞修复方案,请关注厂商主页更新:
https://support.dlink.com/ProductInfo.aspx?m=DIR-601
3.病毒预警
本月境内感染网络病毒的主机数量约为152.2万个,其中包括境内被木马或被僵尸程序控制的主机约130万。经过分析整理,认为本月最具影响性和破坏性的恶意软件如下:
3.1.Oski Stealer窃密木马,盗取美国地区用户的浏览器和加密钱包数据
病毒名称:Oski Stealer窃密木马
病毒类型:木马病毒
影响的平台:Windows
病毒行为:
该恶意软件旨在收集敏感信息,例如浏览器登录凭据、信用卡数据、钱包帐户数据等,并且已经窃取了50000多个密码,主要通过垃圾邮件网络钓鱼进行传播感染,针对Windows 7、8、8.1和10的x86和x64版本,并且可以在没有管理员权限的情况下安装,该恶意软件目前主要针对美国地区用户进行攻击,窃取了大量Google帐户密码
OskiStealer窃密木马会盗取基于Chromium和Firefox的浏览器(Chromium、Chrome、Opera、ComodoDragon、Yandex、Vivaldi、Firefox、PaleMoon、Cyberfox、BlackHawk、K-Meleon等)登录凭据,以及来自Filezilla和加密货币钱包(Bitcoin Core、以太坊、ElectrumLTC、Monero、Electrum、Dash、Litecoin、ZCash等)的加密货币数据,主要通过从注册表、浏览器SQLite数据库中提取相应的登录凭证数据,并使用DLL注入浏览器进程盗取钱包数据。
预防建议:
针对该恶意程序所造成的危害,建议用户及时给电脑打补丁,修复漏洞,关闭不必要的端口。同时,给电脑安装安全防护软件,以免使电脑受到该恶意程序的危害。
3.2.systemdMiner最新变种利用暗网代理下载恶意模块
病毒名称:Sodinokibi
病毒类型:挖矿木马
影响的平台:Linux
病毒行为:
该木马通过bash命令下载执行多个功能模块,通过SSH暴力破解、SSH免密登录利用、HadoopYarn未授权访问漏洞和自动化运维工具内网扩散,且该木马的文件下载均利用暗网代理,感染后会清除主机上的其他挖矿木马,以达到资源独占的目的。
预防建议:
1、及时给电脑打补丁,修复漏洞;
2、对重要的数据文件定期进行非本地备份;
3、不要点击来源不明的邮件附件,不从不明网站下载软件;
4、尽量关闭不必要的文件共享权限;
5、更改账户密码,设置强密码,避免使用统一的密码,因为统一的密码会导致一台被攻破,多台遭殃;
4.厂商动态
1.微软Access数据库存在可能泄露敏感数据的漏洞
1月7日,据外媒报道,研究人员发现微软的 Access 数据库应用程序存在一个漏洞,可能会导致敏感信息泄露。据分析,该漏洞与2019年在Microsoft Office中发现的漏洞非常相似。该漏洞的产生与应用程序对系统内存的不当管理有关,可能导致系统内存中的敏感数据无意中保存在数据库文件中,泄露敏感信息。该漏洞会影响 Office 2010、2013、2016、2019和365 ProPlus,可能会使用户面临敏感数据泄漏的风险。微软已经在201912月份的微软安全更新中修复,希望尽快下载并安装该补丁。
4.2.美国国家安全局发现Win10漏洞影响全球数十亿用户
1月17日,据外媒报道,美国国家安全局(NSA)发现Windows10中存在一个严重漏洞CVE-2020-0601,该漏洞可能会使用户遭受监视或严重数据泄露。该漏洞是在一个名为crypt32.dll的Windows组件中发现的,该组件主要用于处理“证书和加密消息传 递功能”,可能会影响Windows台式机和服务器上的身份验证、Microsoft的Internet Explorer和Edge浏览器上的敏感数据以及许多第三方应用程序。黑客还可以使用其进行中间人攻击以解密受害者的通信、伪造恶意代码签名。对此,微软发布了一月份安全公告,警告数十亿用户有49个漏洞需要更新,并发布了补丁程序。
5.安全资讯
5.1.英国外汇兑换公司Travelex因遭到恶意软件攻击暂停服务
1月3日,据外媒Techcrunch报道,英国外汇兑换公司Travelex证实在12月31日遭受恶意软件攻击,使其网站和在线服务系统都受到了影响。据悉,这家总部位于伦敦的公司在全球经营着1500多家门店。此次攻击使Travelex所服务的相关企业也受到了严重影响,其中乐购银行(Tesco Bank)的网上在线服务目前正处于脱机状态,特易购银行也表示其网络中断与Travelex的恶意软件攻击有关。攻击事件发生后,公司的某些服务已经暂停,但是目前为止没有迹象表明有数据遭到破坏。
5.2.美国加州“物联网安全法案”开始实施
1月9日,据外媒报道,近日,美国加州立法委员会颁布的《加利福尼亚州的物联网网络安全法案》(SB 327)开始实施,加州成为全美国第一个拥有智能物联网设备安全法的州政府。法案正式生效后,所有联网设备的制造商都要为其产品配备安全设置,以防止信息被未授权访问或者修改泄露。另外,如果设备可以使用密码在局域网外访问,那么制造商需要为用户提供唯一的密码,或强制用户在第一次连接时设置密码。这也就意味着黑客们将没有机会通过默认设置的漏洞来对设备进行攻击或者监视。
5.3.工信部通报第二批侵害用户权益行为的 App 名单,15 款产品在列
1月8日,工信部官网消息,工信部信息通信管理局通报第二批侵害用户权益行为的App名单,15款产品在列。第二批存在问题且未完成整改的 15 款 App 中,有云南招考、知米背单词、金程网校旗舰版三款教育类App上榜。除了教育类 App 外,第二批被通报的还有天涯社区、风行视频、一点资讯、luckin coffee、绿城生活等 App,涉及社交、媒体、生活应用等多个领域。第一批未按要求完成整改的 3 家企业,已于1月3日依法组织下架。
5.4.中央政法工作会议强调:2020 年防控新型网络安全风险将成为重中之重
1月17日至18日,中央政法工作会议在京召开。
会上强调,2020年要把防控新型 网络安全风险摆在突出位置来抓,提升网络社会综合治理能力,不断健全网络社会综合 防控体系。一是构筑打击遏制网络犯罪的“新高地”。要抓住群众反映强烈的网络贩枪、 网络黄赌毒、网络传销、电信网络诈骗、网络套路贷等新兴网络犯罪,完善线索快速落查、跨区域协作和跨境执法司法合作机制,深化打击整治行动,坚决打掉网络黑灰产业链,遏制网络犯罪高发势头。
二是构筑大数据安全的“防护罩”。要把大数据安全作为贯 彻总体国家安全观的基础性工程,依法严厉打击侵犯公民隐私、损坏数据安全、窃取数据秘密等违法犯罪活动。三是构筑新业态风险的“隔离带”。要坚持鼓励创新与确保安全相统一,对新技术、新产业、新业态、新模式,既留足发展空间又坚守安全底线。
5.5.“冠状病毒”引发的安全事件
武汉冠状病毒爆发及蔓延引发人们对全球公共卫生危机的广泛担忧,威胁行为者利用人类的恐惧情感——尤其是当一个全球性事件已经造成了恐惧和恐慌的时候进行网络犯罪。
近日发现了一个以“Coronavirus”命名的应用。而“Coronavirus”翻译过来就是冠状病毒的意思。威胁行为者通过将应用命名成与武汉冠状病毒相关的名字有利于博取用户的关注从而增加病毒传播感染的机率。
从Coronavirus的行为上来看,该恶意软件属于木马类病毒且具备较为详尽的窃取用户信息的功能,可定期从服务器更新加载恶意代码。除此之外该病毒还具备使用Teamviewer实现远程控制安卓设备的功能。
Coronavirus通过“冠状病毒”安装名称以及图标吸引用户安装使用,对用户的隐私信息造成了极大的安全隐患。由于武汉冠状病毒事件仍处于热点阶段,不少不法分子会利用该热点事件制作恶意软件、发送恶意邮件或短信目的在于侵害用户隐私信息、财产。用户应该提高双重警惕,在免于遭受冠状病毒对身心健康遭受侵害的同时,谨防该类恶意软件对自身隐私财产造成损害。
6.参考来源
中国国家信息安全漏洞库:
http://www.cnnvd.org.cn/
国家信息安全漏洞共享平台
http://www.cnvd.org.cn/
国家互联网应急中心
http://www.cert.org.cn/
微软中国安全技术中心
http://technet.microsoft.com/zh-cn/security
7.服务与支持
安全问题通常是复杂多变的,对文档的内容如有疑问,可以通过我公司提供的值班电话(020-88524296),向安全专家进行咨询,我们将从客观性和技术可行性角度为用户解答。