2023年7月安全资讯
本月漏洞统计及增长情况
根据国家信息安全漏洞库(CNNVD)统计,在过去四周内新增安全漏洞共 2232个, 2023年7月16日CNNVD 采集安全漏洞 835个,与前一周(464个)相比增加了 79.95%。
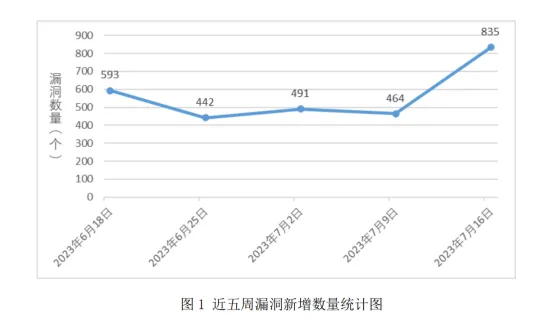
近五周漏洞新增数量统计图
漏洞预警
漏洞是在硬件、软件、协议的具体实现或系统安全策略上存在的缺陷,从而可以使攻击者能够在未授权的情况下访问或破坏系统。
经过整理分析,认为本月最具影响性的漏洞如下:

1.Citrix ADC 和 Citrix Gateway 代码注入漏洞

漏洞信息详情:
CVE-ID:CVE-2023-3519
发布日期:2023-07-19
漏洞评估:超危
受影响系统:虚拟平台
漏洞描述:
Citrix Systems Citrix Gateway(Citrix Systems NetScaler Gateway)和Citrix ADC都是美国思杰系统(Citrix Systems)公司的产品。Citrix Gateway是一套安全的远程接入解决方案。该产品可为管理员提供应用级和数据级管控功能,以实现用户从任何地点远程访问应用和数据。Citrix ADC是一个最全面的应用程序交付和负载平衡解决方案。用于实现应用程序安全性、整体可见性和可用性。
Citrix ADC 和 Citrix Gateway存在代码注入漏洞,该漏洞源于存在远程代码执行漏洞。受影响的产品和版本:
NetScaler ADC 和 NetScaler Gateway 13.1之前的13.1-49.13版本,13.0之前的13.0-91.13版;
NetScaler ADC 13.1-FIPS之前的13.1-37.159版本,12.1-FIPS之前的12.1-55.297版本,12.1-NDcPP 12.1-55.297之前版本。
解决建议:
https://support.citrix.com/article/CTX561482/citrix-adc-and-citrix-gateway-security-bulletin-for-cve20233519-cve20233466-cve20233467
2. ASUS RT-AX56U 格式化字符串错误漏洞
漏洞信息详情:
CVE-ID: CVE-2023-35086
发布日期:2023-06-12
漏洞评估:超危
漏洞描述:
ASUS RT-AX56U是中国华硕(ASUS)公司的一款无线路由器。
ASUS RT-AX56U V2和RT-AC86U存在格式化字符串错误漏洞,该漏洞源于存在格式字符串漏洞,未经身份验证的远程攻击者可以利用该漏洞在没有权限的情况下执行远程任意代码执行、任意系统操作或中断服务。
解决建议:
https://www.asus.com/supportonly/rt-ac86u/helpdesk_bios/?model2Name=RT-AC86U
3. WAYOS FBM-291W 安全漏洞
漏洞信息详情:
CVE-ID:CVE-2023-37793
发布日期:2023-07-14
漏洞评估:超危
漏洞描述:
WAYOS FBM-291W是维盟(WAYOS)公司的一款无线路由器。
WAYOS FBM-291W 19.09.11V 版本存在安全漏洞,该漏洞源于 /upgrade_filter.asp 组件存在缓冲区溢出问题。
解决建议:
https://www.wayos.com/
4. Desdev DedeCMS 安全漏洞
漏洞信息详情:
CVE-ID: CVE-2023-37839
发布日期:2023-07-13
漏洞评估:超危
受影响系统:服务器
漏洞描述:
Desdev DedeCMS(织梦内容管理系统)是中国卓卓网络(Desdev)公司的一套基于PHP的开源内容管理系统(CMS)。该系统具有内容发布、内容管理、内容编辑和内容检索等功能。
Dedecms v5.7.109版本存在安全漏洞,该漏洞源于可以绕过危险函数过滤过滤,将恶意代码写入abc.php。
解决建议:
官方目前尚未发布补丁,请该系统的用户密切关注官方动态及系统运行情况。
5.Huawei HarmonyOS 安全漏洞
漏洞信息详情:
CVE-ID:CVE-2023-37242
发布日期:2023-07-13
漏洞评估:超危
受影响系统:服务器
漏洞描述:
Huawei HarmonyOS是中国华为(Huawei)公司的一个操作系统。提供一个基于微内核的全场景分布式操作系统。
Huawei HarmonyOS 存在安全漏洞,该漏洞源于侧指令拦截漏洞。攻击者利用该漏洞作为别的漏洞攻击入口。
解决建议:
https://pkg.go.dev/vuln/GO-2023-1842
病毒预警
计算机病毒是人为制造的,有破坏性,又有传染性和潜伏性的,对计算机信息或系统起破坏作用的程序。它不是独立存在的,而是隐蔽在其他可执行的程序之中。
经过分析整理,认为本月最具影响性和破坏性的恶意软件如下:
1. "Big Head"勒索程序正快速迭代
病毒名称:Big Head
病毒类型:勒索软件
影响的平台:Windows
病毒行为:
研究人员日前发现了有关针对Windows系统的"Big Head"勒索程序,目前该恶意勒索程序已衍生出至少三种变体,其中一种是通过网络钓鱼方法传播恶意网址,然后将"Big Head"勒索程序病毒扩散出去,并会伪装成Windows Update的接口、或是假装是Word安装资讯,诱骗下载,安装过程还有"进度条"让人以为是官方程序。
关于Big Head的报道最早出现在5月,截止目前,该家族至少有三个变体被记录在案。经过仔细检查,发现这两个变体在其勒索信中共享了一个共同的联系电子邮件,这或者代表着这两种不同的变体来自同一个恶意程序开发人员。进一步研究这些变体,研究人员发现了该恶意程序的大量变体。
变体一SHA256:
6d27c1b457a34ce9edfb4060d9e04eb44d021a7b03223ee72ca569c8c4215438
变体二SHA256:
2a36d1be9330a77f0bc0f7fdc0e903ddd99fcee0b9c93cb69d2f0773f0afd254
变体三SHA256:
25294727f7fa59c49ef0181c2c8929474ae38a47b350f7417513f1bacf8939ff
Big Head勒索程序在加密过程中表现出独特的行为,例如在加密文件时显示Windows更新屏幕以欺骗用户,这样用户就不用感染恶意程序的运行了,使用Base64编码重命名加密文件以提供额外的混淆层,并且总体上使用户更难识别原始文件名和加密文件的类型。研究人员还注意到三个变体的勒索程序之间存在以下显著区别:
第一个变体在其感染链中包含一个后门。
第二个变体使用间谍或信息窃取程序。
第三个变体使用专门的文件攻击器。
在勒索软件成功入侵后,恶意程序开发人员利用电子邮件和Telegram与受害者进行通信。
研究人员表示,除了将Big Head勒索软件的所有样本联系在一起的特定电子邮件地址外,变体中的勒索信具有相同的比特币钱包和相同的文件。纵观所有的变体,我们可以看到所有的变体在攻击中都有相同的结构。
目前,Big Head勒索程序是是一种正在开发迭代的恶意程序,这对安全研究人员和分析师来说是一个巨大的优势。对变体的分析可用于制定对策、修补漏洞和增强安全系统,以缓解未来的风险。
2. 新型勒索软件冒充Sophos进行非法活动
病毒名称:SophosEncrypt
病毒类型:勒索软件
影响的平台:Windows
病毒行为:
近日,市面上出现了一款名为SophosEncrypt的新型勒索软件,该软件与网络安全厂商Sophos同名,可以认为有一些威胁行为者专门冒用该公司名称进行一些非法行动。
Sophos X-Ops团队就在推特上表明,他们并没有创建该加密程序,且正在对此次事件进行调查。
此外,ID勒索软件显示了一份受害者提交的报告,表明此勒索软件目前仍处于活动状态。
在加密文件时,它使用了AES256-CBC加密和PKCS#7填充。每个加密文件都会在文件名后附加输入的令牌、输入的电子邮件和sophos扩展名,格式为:.[[[]].[[[]].sophos。
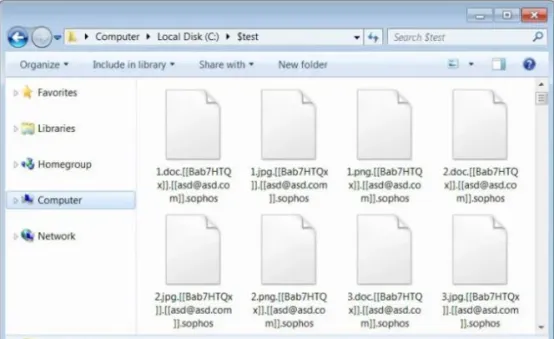
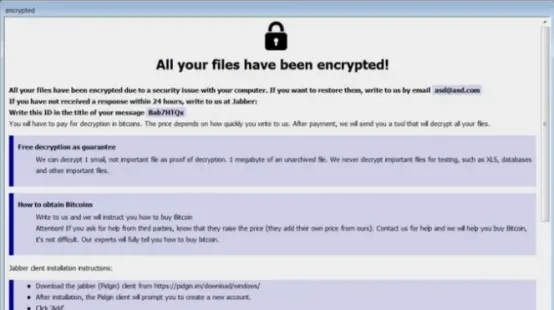
在每个文件被加密的文件夹中,勒索软件都会创建一个名为 information.hta 的赎金说明,加密完成后会自动启动。该赎金说明包含有关受害者文件遭遇情况的信息,以及关联方在加密设备前输入的联系信息。
厂商动态
2023年7月12日,微软官方发布了7月份的风险通告,微软官方强烈建议客户尽快应用关键补丁更新修复程序,对漏洞进行修复。
此次安全更新修复了多款产品存在的130个安全漏洞。受影响的产品包括:Windows 11、Windows 10、Windows Server 2022和Windows Server 2008等。利用上述漏洞,攻击者可进行欺骗,绕过安全功能限制,获取敏感信息,提升权限,执行远程代码,或发起拒绝服务攻击等。
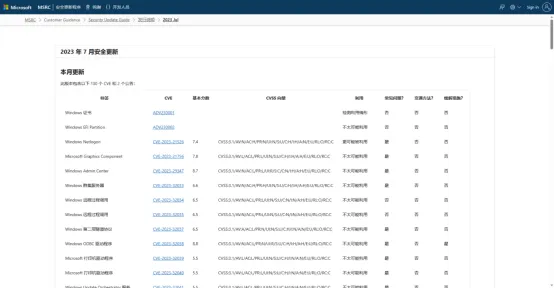
需重点关注的有以下漏洞:
1.1、Office and Windows远程代码执行漏洞
CVE:CVE-2023-36884
最高严重等级:严重
漏洞影响:远程代码执行
受影响的软件:
Server 2022
Server 2019
Server 2012
Server 2008
Server 2016
Office LTSC 2021
Server 2012 R2
Windows 10
Windows 11
Office 2019
Word 2013
Word 2016
1.2、Windows MSHTML Platform权限提升漏洞
CVE:CVE-2023-32046
最高严重等级:严重
漏洞影响:特权提升
受影响的软件:
Server 2022
Server 2019
Server 2012
Server 2008
Server 2016
Windows 10
Windows 11
1.3、Windows SmartScreen安全功能绕过漏洞
CVE:CVE-2023-32049
最高严重等级:重要
漏洞影响:安全功能绕过
受影响的软件:
Server 2022
Server 2019
Server 2016
Windows 10
Windows 11
1.4、Windows Error Reporting Service权限提升漏洞
CVE:CVE-2023-36874
最高严重等级:重要
漏洞影响:特权提升
受影响的软件:
Server 2022
Server 2019
Server 2012
Server 2008
Server 2016
Server 2012 R2
Windows 10
Windows 11
1.5、Microsoft Outlook安全功能绕过漏洞
CVE:CVE-2023-35311
最高严重等级:严重
漏洞影响:安全功能绕过
受影响的软件:
365 Apps for Enterprise
Office LTSC 2021
Outlook 2013 RT
Outlook 2013
Outlook 2016
Office 2019
Outlook 2016
1.6、Microsoft SharePoint远程代码执行漏洞
CVE:CVE-2023-33157
最高严重等级:严重
漏洞影响:远程代码执行
受影响的软件:
SharePoint Server Subscription Edition
SharePoint Server 2019
SharePoint Enterprise Server 2016
1.7、Microsoft SharePoint Server远程代码执行漏洞
CVE:CVE-2023-33160
最高严重等级:严重
漏洞影响:远程代码执行
受影响的软件:
SharePoint Server Subscription Edition
SharePoint Server 2019
SharePoint Enterprise Server 2016
1.8、Microsoft SharePoint Server权限提升漏洞
CVE:CVE-2023-32057
最高严重等级:严重
漏洞影响:远程代码执行
受影响的软件:
Server 2022
Server 2019
Server 2008
Server 2016
Windows 10
Windows 11
1.9、Windows Pragmatic General Multicast (PGM)远程代码执行漏洞
CVE:CVE-2023-35297
最高严重等级:重要
漏洞影响:远程代码执行
受影响的软件:
Server 2022
Server 2019
Server 2012
Server 2008
Server 2016
Server 2012 R2
Windows 10
Windows 11
1.10、Windows Netlogon信息泄露漏洞
CVE:CVE-2023-21526
最高严重等级:重要
漏洞影响:信息泄密
受影响的软件:
Server 2022
Server 2019
Server 2012
Server 2008
Server 2016
Server 2012 R2
Windows 10
1.11、Microsoft SharePoint Server远程代码执行漏洞
CVE:CVE-2023-33134
最高严重等级:重要
漏洞影响:远程代码执行
受影响的软件:
SharePoint Server Subscription Edition
SharePoint Server 2019
SharePoint Enterprise Server 2016
修复建议:
应及时进行MicrosoftWindows版本更新并且保持Windows自动更新开启。
前往以下微软官方网站下载对应补丁:
https://msrc.microsoft.com/update-guide/releaseNote/2023-Jul
2. Oracle发布2023年7月的安全公告
2023年7月18日,Oracle发布了2023年7月份的安全更新,修复了其多款产品存在的508个安全漏洞。受影响的产品包括:Oracle Database Server数据库(5个)、Oracle Application Express(3个)、Oracle Essbase(2个)、Oracle GoldenGate(2个)、Oracle Graph Server and Client(1个)、Oracle Spatial Studio(1个)、Oracle TimesTen In-Memory Database(1个)、Oracle Commerce(8个)、Oracle Communications Applications(40个)、Oracle Communications(77个)、Oracle Construction and Engineering(6个)、电子商务套装软件Oracle E-Business Suite(5个)、Oracle Enterprise Manager(8个)、Oracle Financial Services Applications(147个)、Oracle Food and Beverage Applications(1个)、中间件产品Fusion Middleware(60个)、Oracle Analytics(32个)、Oracle Health Sciences Applications(1个)、Oracle Hospitality Applications(2个)、Oracle Hyperion(3个)、Oracle Insurance Applications(3个)、Oracle Java SE(9个)、Oracle JD Edwards(4个)、Oracle MySQL数据库(24个)、Oracle PeopleSoft(9个)、Oracle Policy Automation(2个)、Oracle Retail Applications(11个)、Oracle Siebel CRM(9个)、Oracle Supply Chain(13个)、Oracle Systems(1个)、Oracle Utilities Applications(14个)和Oracle Virtualization(4个)。
本次安全更新涉及的漏洞中,共包括320个高危漏洞,480个可被远程利用漏洞。Oracle官方提醒广大Oracle用户,请及时下载补丁更新,避免引发漏洞相关的安全事件。
Oracle WebLogic Server安全特性绕过漏洞
具有高权限的远程攻击者可通过多种协议来利用此漏洞,成功利用此漏洞的攻击可能导致对关键数据或所有可访问的Oracle WebLogic Server数据的创建、删除或修改,同时可能利用此漏洞造成拒绝服务。
CVE:CVE-2023-22040
最高严重等级:重要
受影响的软件:
Oracle WebLogic Server 12.2.1.4.0
Oracle WebLogic Server 14.1.1.0.0
参考信息:
https://www.oracle.com/security-alerts/cpujul2023.html
安全资讯
1. 2023 年上半年勒索总金额暴增64%
据区块链分析公司Chainaanalysis 的调查结果,勒索软件攻击已成为 2023 年唯一增长的基于加密货币的犯罪行为,网络犯罪分子的勒索金额比一年前增加了近 1.758 亿美元,达4.491 亿美元,增长率高达63.8%。
Chainaanalysis的年中加密货币犯罪报告表示,2023年的勒索软件攻击将迎来有史以来的第二高峰,截至 6 月份,勒索软件攻击者已勒索至少 4.491 亿美元,若保持现有速度趋势,2023年全年勒索金额将达到 8.986 亿美元,仅次于 2021 年的 9.399 亿美元。
面对这一趋势的发展,Chainaanalysis 将其归因于去年经济低迷后大型勒索软件行动开始重新回归,以及 Dharma 和 Phobos 等组织成功发起的小型攻击数量的增加。
另一方面,像 Clop、BlackCat和Black Basta等大型且成熟的勒索软件组织,在攻击目标时往往会攻击更大的组织,以求更高的赎金。比如 Clop 2023 年上半年平均每次支付赎金金额为 1730486 美元,而 Dharma 仅为 265 美元。
根据 Emsisoft 研究员 Brett Callow的说法, Clop 最近几个月活动猖獗,已利用MOVEit Transfer 应用程序中的安全漏洞入侵了全球296 个组织,超过 1810 万人受到勒索软件攻击的影响。
Sophos 研究员 David Wallace在今年早些时候的一份报告中表示,Clop 偏向于瞄准大公司(年收入超过 500 万美元)并利用较新但已披露的漏洞,这是其在 2023 年上半年取得成功的主要原因之一。
尽管执法部门积极追捕勒索软件团伙并制裁为其提供提现服务的运营商,以及一些解密器的可用性得到增强,使让受害者能够有勇气拒绝支付赎金,但现在怀疑,今年赎金支付大涨的趋势可能促使勒索软件增加赎金金额,从那些仍愿意“和解”的公司获利。
2. Google Play针对恶意软件采取反制措施
近日,谷歌开始针对Google Play上不断入侵的恶意软件采取反制措施,要求所有以机构名义注册的新开发者账户在提交应用程序之前提供一个有效的D-U-N-S号码。
这项新措施能有效提高平台的安全性和可信度,同时也能够有效遏制新账户提交恶意软件的行为。
通常情况下,Google Play上的恶意软件在提交审核时不包含危险代码或有效载荷,这些代码或有效载荷会在安装后通过更新获取。
虽然违规应用被举报后会从Play Store下架,其开发者也会被封杀。但对于他们来说,想再创建一个新帐户并以新的名称和主题提交相同的危险应用程序非常容易。
为了解决这个漏洞,从2023年8月31日开始,谷歌将要求所有创建新Play Console帐户的开发者必须提供有效的D-U-N-S号码。
D-U-N-S(数据通用编号系统)是由商业数据和商业分析公司Dun & Bradstreet分配给各企业的九位标识符,每个号码都是独一无二的。
向Dun & Bradstreet申请D-U-N-S号码的组织必须提交几份文件来完成验证信息,这个过程可能需要长达30天的时间才能完成。
D-U-N-S是全球公认的专有标准数据通用编号系统。同时,美国政府、欧盟委员会、联合国和苹果公司等均在使用该系统,其市场认可度极高,被认为是十分值得信赖的。
通过要求软件开发商提供D-U-N-S编号,谷歌还将加大恶意应用发行商在应用商店重新注册的难度,一旦被判定为恶意软件被驳回,再想要入驻该平台需重新成立一家新公司。
除上述内容外,谷歌还将更改Play Store应用条目的 "联系方式 "部分,将其更名为 "应用支持",并增加更多有关开发者的信息。
以前这部分内容仅包含开发者的姓名、电子邮件和所在地,现在还将包括公司名称、完整的办公地址、网站URL和电话号码。
这一变化将提高Goole Play服务的透明度,让用户能够更清楚地了解负责每个应用程序的公司。谷歌方面表示,他们将定期核实应用程序开发者提供的信息,以便将其纳入该部分。
如果他们发现任何不一致之处,他们将暂停该帐户在Play Store上发布应用的能力,最终在指定时间后删除现有应用。
3. 山寨版 Threads登苹果下载榜第一,黑客借此分发恶意软件
苹果在欧洲下架了一款假冒的Threads应用,该应用在高峰的时候曾在下载榜排名第一。
据网络安全公司和iOS开发商Mysk称,苹果已经暂停了该假冒应用程序开发商的账户。
SocialKit LTD的所有应用程序都已被删除。其中包括名为ChatGP、SelfMe:Selfie AI Face Editor、Remove Background Eraser等应用。
自Meta本月初推出Threads以来,下载量已超过1亿次。但是,Meta尚未在欧盟发布Threads,原因是欧盟有严格的隐私法。
借用这个机会,假冒的Threads应用在欧盟和其他欧洲国家的应用商店中占据主导地位。它在德国、荷兰和瑞士占据了第一的位置。
目前,Instagram的原版Threads应用在美国免费应用排榜上排名第二,仅次于Remini-AI Photo Enhancer。
据Cybernews报道,网络犯罪分子正忙于通过模仿新的社交媒体应用程序来套现,一天之内就出现了700多个虚假域名。
网络安全分析机构Veriti表示:"随着Meta推出的 Threads应用程序的普及率持续上升,攻击者正在利用这一热点开展恶意活动。通过创建大量可疑域名,骗用户并分发恶意软件。
用户应提防山寨Threads下载,因为它们通常被用于安装恶意软件或钓鱼攻击。用户应时刻保持警惕,只从可信来源下载该应用。
4.WhatsApp 在全球范围内宕机,超20万用户受影响
据网站监测平台 Downdetecter.com 称,WhatsApp 出现故障,全球超过 20 万用户受到影响。
据报道,WhatsApp在美国东部时间7月19日下午 4 点左右出现宕机。随后 WhatsApp 在 Twitter 上向用户通报了连接故障:
“我们正在迅速解决 WhatsApp 的连接问题,我们将尽快为您提供最新消息。”
截至美国东部时间下午 4:30,美国有 4 万多名用户遇到了服务问题,其中 59% 的用户在发送信息时遇到了问题,37% 的用户报告了应用程序本身的问题。
与此同时,英国在高峰期也有超过 17.5 万用户报告了平台使用问题,故障问题基本相似。另有 16% 的英国用户报告在接收信息时遇到问题。
截至美国东部时间下午 5:30,英国出现问题的用户数量已降至约 1500 人,美国约 500 人。
随后 WhatApp 也发消息称,现在已经恢复正常运行。
据BleepingComputer 7月19日消息,化妆品巨头雅诗兰黛最近遭到了来自两个不同勒索软件的攻击。
在7月18日提交给美国证券交易委员会 (SEC) 的文件中,雅诗兰黛公司证实了其中一次攻击,称攻击者获得了其部分系统的访问权限,并可能窃取了数据。
该公司没有提供有关该事件的太多细节,称其积极采取行动并关闭了一些系统,但已这次攻击似乎是受MOVEit Transfer漏洞的影响,让Clop 勒索软件获得了对该公司的访问权限。在其数据泄露网站上,Clop 列出了雅诗兰黛,并注明已经获取了131GB的数据。
与此同时,BlackCat 勒索软件组织也将雅诗兰黛添加到了受害者名单中,并表示雅诗兰黛对勒索邮件保持沉默让他们感到不满。但BlackCat 在提到雅诗兰黛请来进行调查的安全专家时表示,尽管该公司使用了微软的检测和响应团队 (DART) 和 Mandiant,但网络仍然受到威胁,他们仍然可以访问。
BlackCat表示,他们没有对公司的任何系统进行加密,并补充说,除非雅诗兰黛参与谈判,否则他们将透露有关被盗数据的更多细节,并暗示泄露的信息可能会影响客户、公司员工和供应商。
雅诗兰黛对 BlackCat 的沟通没有做出回应,这表明公司不会与攻击者进行任何谈判。
在向 SEC 提交的文件中,雅诗兰黛重点强调了补救措施,包括恢复受影响的系统和服务,并对可能造成的持续性影响做了评估。
中国国家信息安全漏洞库:
http://www.cnnvd.org.cn/
国家信息安全漏洞共享平台
http://www.cnvd.org.cn/
安全客网络安全媒体
https://www.anquanke.com/
FreeBuf网络安全行业门户
https://www.freebuf.com/
嘶吼安全平台
https://www.4hou.com/
安全问题通常是复杂多变的,如有疑问,可以通过我公司提供的值班电话(020-88524296),向安全专家进行咨询,我们将从客观性和技术可行性角度为用户解答。